

Punti chiave
Sicurezza WordPress, questa sconosciuta. Quando si realizza un sito con WordPress, il tema della sicurezza dovrebbe rappresentare un punto centrale dello sviluppo e della programmazione. Spesso, purtroppo, chi si accinge a realizzare un nuovo sito con il CMS più popolare del momento, dimentica di pensare a quanto sia importante proteggere, sotto il profilo della sicurezza, WordPress.
Come tutti i software popolari, WordPress viene bersagliato ogni giorno da migliaia di hacker in tutto il mondo, attenti a sfruttare le vulnerabilità della piattaforma e le disattenzioni dei programmatori per violare i siti e sfruttarli a loro piacimento. I risultati, purtroppo, si rivelano sempre di una certa gravità: siti completamente cancellati, “iniezioni” di codice malevolo, creazione di pagine dedicate al phishing, sottrazione di dati personali sono solo alcune delle spiacevoli conseguenze di un attacco hacker a un sito WordPress. Vediamo insieme come potenziare la sicurezza WordPress attraverso semplici – ma indispensabili – operazioni:
Sicurezza WordPress: il decalogo delle operazioni di sicurezza “base”
Qualsiasi sito WordPress, anche quelli amatoriali, può essere messo in sicurezza fin da subito contro numerosi pericoli della Rete grazie a una serie di semplici operazioni, davvero alla portata di tutti. Vediamole insieme:
1- Sicurezza WordPress. Proteggere username e password
Il primo passo da fare è quello di migliorare la sicurezza delle credenziali di accesso. In molti sconsigliano di utilizzare il classico “admin” come username, come nella stragrande maggioranza dei siti WordPress. In realtà, a qualsiasi hacker o cracker basta un minuto per risalire al nome utente dell’amministratore WordPress, che sia “admin” o altro.
Questo perché, generalmente, gli attacchi si concentrano sul primo account creato in ordine cronologico: il trucco sta nel non modificare l’account Admin, accedere al menù Utenti -> aggiungi nuovo e creare un nuovo utente con i privilegi di amministratore. Ri-accedendo con questo utente, tornare all’elenco degli utenti e selezionare Admin, abbassandogli i privilegi al ruolo di Sottoscrittore. A questo punto, anche se un hacker dovesse accedere all’account Admin, i limitati privilegi gli impediranno di causare gravi danni alla sicurezza WordPress.
Per quanto riguarda le password (quella di WordPress, ma anche quella del database), il consiglio è quello di sceglierle il più possibile sicure e diverse fra loro. Non utilizzare mai password semplici, troppo brevi o formate da sole lettere (o numeri). Preferire codici alfanumerici, con alternanza di caratteri di punteggiatura o simboli (come $,€,&, etc…), lunghe oltre i 10 caratteri. Per fare un esempio: una password semplice di 8 caratteri può essere individuata in poche ore, mentre una complessa da 50 caratteri può richiedere mesi di tentativi e complicare la vita agli hacker.
Per aumentare ulteriormente la sicurezza WordPress durante il login, è possibile acquistare per il proprio sito un certificato di sicurezza SSL. Una volta installato attraverso il proprio hosting, è necessario aprire il file wp-config.php del proprio sito (con un normale editor di testo) aggiungendo le righe
define(‘FORCE_SSL_LOGIN’, true)
define(‘FORCE_SSL_ADMIN’, true)
2- Sicurezza WordPress. Impostare un backup
La seconda operazione fondamentale consiste nel programmare un backup del sito e del database. Sul sito ufficiale di WordPress se ne trovano davvero tanti, sia gratuiti che a pagamento, con la possibilità di effettuare backup periodici, incrementali, su ftp, cloud o direttamente sul computer dell’amministratore. Una precauzione fondamentale per essere sempre pronti, anche in caso di cancellazione totale, al ripristino del sito.
3- Sicurezza WordPress. Pulire l’installazione WordPress, eliminando il superfluo
File, plugin, pagine non utilizzate possono essere sfruttate dai pirati informatici per penetrare i siti WordPress, sfruttando le relative debolezze. La stessa installazione WordPress offre agli hacker diverse informazioni utili a violare le nostre difese.
Nella cartella principale dell’installazione WordPress, mediante ftp o file manager, è possibile eliminare i file LEGGIMI.txt, license.txt, licenza.html e readme.html. Questi file riportano infatti il numero di versione corrente di WordPress, offrendo ai malintenzionati preziose informazioni sulle vulnerabilità note riguardanti la versione in uso.
Dal pannello di controllo WordPress, infine, portarsi nella pagina Plugin -> Plugin installati e verificare quelli realmente in uso. Plugin installati inutilmente o non più attivi offrono ulteriori punti di accesso agli hacker, che possono sfruttare vulnerabilità note per penetrare il sito. Ogni volta che si installa un plugin, è necessario farlo da fonti affidabili e verificare la popolarità (e le recensioni) del plugin stesso.
Lo stesso lavoro di pulizia può essere condotto su pagine, articoli, file, media non utilizzati. L’installazione WordPress risulterà più leggera e più veloce.
4- Sicurezza WordPress. Mantenere aggiornato WordPress
Periodicamente è sempre bene controllare il rilascio dei nuovi aggiornamenti, che interessano non solo la piattaforma WordPress ma anche i temi grafici e i plugin installati. Gli aggiornamenti, infatti, riguardano non soltanto l’aggiunta di nuove caratteristiche ma anche eventuali patch di sicurezza, fondamentali per chiudere la porta a pericolosi attacchi informatici.
5- Sicurezza WordPress. Cambiare il prefisso delle tabelle nel database
Quando si installa WordPress, di default alle tabelle del database viene assegnato il prefisso “wp_“, che è quello maggiormente bersagliato dagli attacchi informatici. Quando si installa WordPress per la prima volta, è possibile modificare questo prefisso aggiungendo ulteriori caratteri (ad esempio, wp_9Ftoi9) che renderanno più difficile l’accesso non autorizzato al database. In caso di installazioni esistenti, è possibile ricorrere a questo utile plugin per modificare il nome di tutte le tabelle esistenti, senza combinare disastri.
6- Sicurezza WordPress. Modificare i permessi a cartelle e file di WordPress
Accedendo via ftp o file manager al server del sito WordPress, è possibile modificare i permessi di accesso ai file via CHMOD. L’ideale, è impostare valori 644 per i file e 755 per le cartelle, evitando così che personaggi malintenzionati possano inserirsi e modificare l’installazione WordPress.
7- Sicurezza WordPress. Impedire l’accesso al file wp-config
In questo file si trovano informazioni molto preziose per un hacker: per metterlo al sicuro da occhiate indiscrete, è necessario aprire il file .htaccess con un normale editor di testo e aggiungere le seguenti righe in coda al file:
<files wp-config.php>
order allow,deny
deny from all
</files>
8- Sicurezza WordPress. Impostare le Secret Keys nel file wp-config
Le Secret Keys consentono a un sito WordPress di criptare numerosi dati, riguardanti password, sessioni di navigazione, login, cookie e molto altro ancora. Per aggiungerle, è sufficiente collegarsi a questa pagina di WordPress, copiare il codice che appare a video e aprire il file wp-config.php del proprio sito.
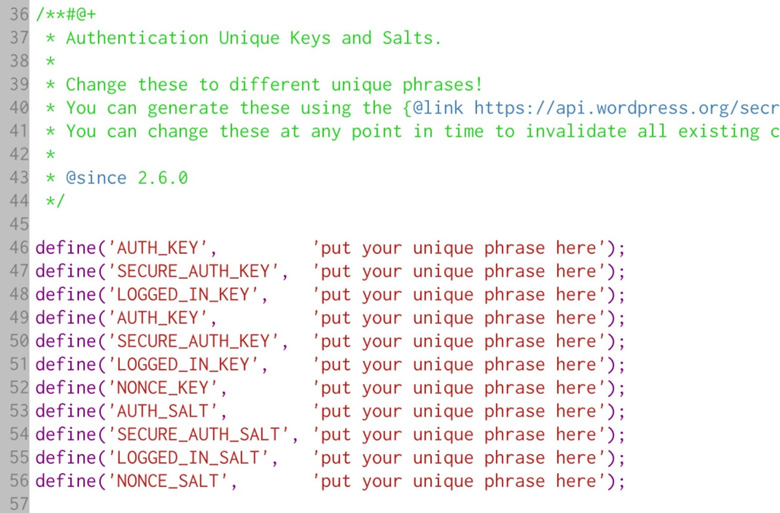
Nella sezione //Definizione Secret Keys incollare il codice fornito e salvare il file. Il gioco è fatto: a questo punto ogni precedente utente, amministratore, malintenzionato che avesse all’attivo una sessione sul sito WordPress, non avrà più alcun modo di interagire con essa o con il database.
9- Sicurezza WordPress. Cancellare i file di installazione WordPress
Una volta installato, per aumentare la sicurezza WordPress è possibile cancellare il file install.php contenuto nella cartella wp-admin. Questo file, utile solo al primo avvio di WordPress, espone il sito a pericoli inutili e può quindi essere eliminato tranquillamente.
10- Sicurezza WordPress. La scelta dell’hosting
Per garantire una sicurezza WordPress ottimale, è fondamentale affidarsi a un servizio hosting affidabile, in grado di garantire standard di sicurezza elevati e, magari, strumenti di sicurezza dedicati per le installazioni WordPress dei propri utenti. In Rete si trovano centinaia e centinaia di hosting, alla portata di tutte le tasche: si è liberi di scegliere quello che più si adatta alle proprie esigenze, ma una veloce ricerca sulle recensioni (soprattutto in tema di sicurezza) è fondamentale prima di procedere all’acquisto.
Sicurezza WordPress: i plugin più utili
WordFence Security: il più scaricato, il più amato e apprezzato, con una valutazione di 4.9/5 dagli utenti WordPress. WordFence installa una sorta di fortezza intorno all’installazione WordPress, rendendola più sicura contro accessi indesiderati, codici malevoli, anomalie di vario genere.
iThemes Security: un plugin irrinunciabile per chi desidera conoscere i punti deboli del proprio sito WordPress, ricevendo informazioni preziose su come mettere in sicurezza l’installazione.
Sucuri Security: un plugin in grado di garantire sicurezza a 360°. Grazie al monitoraggio in tempo reale del sito, uno scanner in tempo reale, un robusto firewall anti-intrusione e numerose altre caratteristiche, Sucuri è una soluzione professionale e affidabile per elevare la sicurezza del proprio sito WordPress.
Acunetix WordPress Security Scan: un plugin capace di mascherare tutte le informazioni che WordPress espone sulla Rete, rendendo più facili gli attacchi degli hacker. In questo modo, è più difficile prendere di mira un sito WordPress, essendo più difficile identificarne i componenti vulnerabili e le relative versioni.
BulletProof Security: sicurezza e protezione totale, grazie ai numerosi tool contenuti in questa completa suite di sicurezza WordPress. Procedura guidata per le opzioni di sicurezza base, monitoraggio in tempo reale, tool di backup, firewall e molto altro ancora, in un unico plugin.
