

Gli attacchi informatici avvenuti durante la guerra in corso in Ucraina stanno creando un pericoloso precedente per le norme informatiche e la sicurezza delle infrastrutture, secondo la giornalista e autrice Kim Zetter, alla convention Black Hat Usa di Las Vegas.
Chi è Kim Zetter? E’ una giornalista investigativa e autrice americana che si occupa di cybersecurity e sicurezza nazionale dal 1999. Nel corso degli anni ha raccontato numerose storie sulla sorveglianza della NSA, WikiLeaks. Sebbene sia nata negli Stati Uniti, ha iniziato come giornalista in Israele, quando ha vissuto lì per tre anni. Alcuni dei suoi primi articoli sono stati scritti per il Jerusalem Post. Parla inglese ed ebraico e il suo libro sulla Kabbalah è stato pubblicato in più lingue.
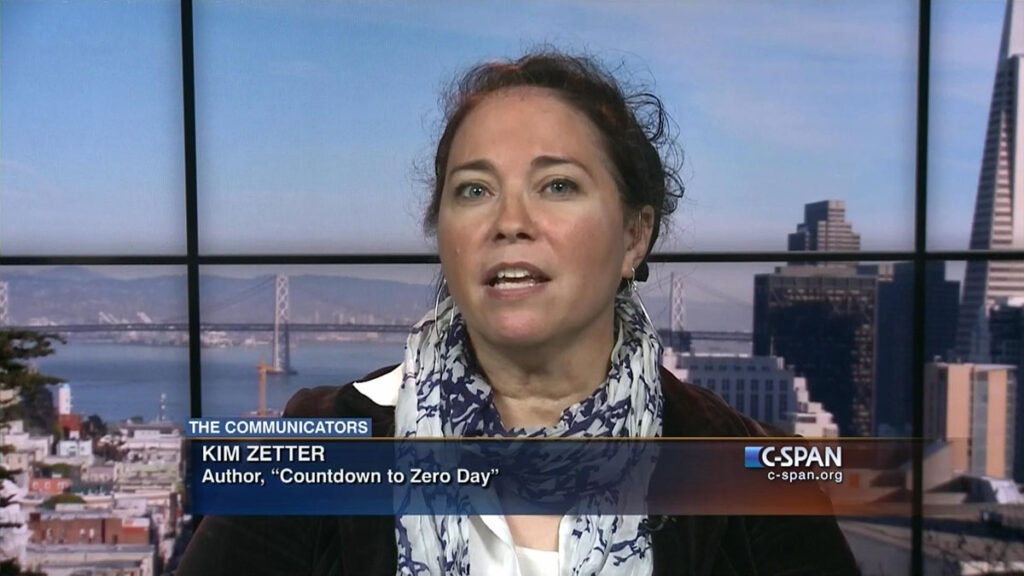
“Naturalmente, la situazione in Ucraina è senza precedenti” – ha continuato Zetter – “E questo non intende criticare il Paese per aver fatto ciò che ritiene necessario per difendersi. Ma la comunità della sicurezza e i governi devono essere consapevoli del potenziale percorso a cui questo ci sta portando”.
Nel 2015 le Nazioni Unite hanno incaricato 20 nazioni, tra cui Stati Uniti, Regno Unito, Cina e Russia, di sviluppare linee guida per l’applicazione del diritto internazionale nel cyberspazio, soprattutto considerando la crescente probabilità di attacchi informatici in futuri conflitti.
Il risultato finale di questa discussione è stato un rapporto che ha delineato il comportamento e i principi consentiti nel cyberspazio e ha messo in evidenza i pericoli derivanti dagli attacchi informatici contro le infrastrutture critiche.
“Hanno convenuto che gli stati non dovrebbero danneggiare intenzionalmente le infrastrutture critiche di altri stati o altrimenti compromettere il funzionamento delle infrastrutture critiche che forniscono servizi pubblici“, ha riassunto Zetter.
“Hanno anche convenuto che gli stati non dovrebbero consentire che il loro territorio venga utilizzato per attacchi informatici contro altri stati e dovrebbero adottare misure per mitigare l’attività dannosa proveniente dal loro territorio quando è rivolta a infrastrutture critiche di altri stati“.
Zetter si è concentrata sugli hacktivist e sui simpatizzanti ucraini.
Poco dopo che la Russia ha invaso e ha iniziato a condurre attacchi di cancellazione dei dati contro organizzazioni e infrastrutture ucraine, il vice primo ministro ucraino Mykhailo Fedorov ha lanciato un appello alle armi per gli hacktivisti volontari per lanciare operazioni informatiche offensive contro la Russia e ha pubblicato un elenco di 31 siti web governativi e commerciali da attaccare.
Il cosiddetto IT Army si è rapidamente mobilitato e in pochi giorni ha lanciato attacchi DDoS contro la borsa di Mosca, il ministero degli Esteri russo e una banca statale. Nel frattempo, l’elenco iniziale di 31 organizzazioni target è cresciuto fino a superare le 600.
Altre bande di criminali informatici, tra cui Anonymous, si sono presto unite a più attacchi DDoS e hack-and-leak e l’elenco delle organizzazioni russe colpite dagli hacktivist è salito alle stelle.
“Inoltre, sembra che ci siano squadre interne che conducono operazioni più sofisticate per l’esercito IT che è composto da personale della difesa e dell’intelligence ucraino, o ha legami diretti con loro e potrebbe anche ricevere incarichi da loro“, ha detto Zetter, citando un rapporto di giugno del ricercatore sulla difesa informatica Stefan Soesanto per il Centro svizzero di studi sulla sicurezza.
Un terzo elemento potenzialmente problematico, secondo Zetter, sono le società di sicurezza di proprietà ucraina dentro e fuori il paese che forniscono strumenti di supporto all’esercito IT.
Questo, ha affermato, include gli sviluppatori dietro disBalancer, un prodotto di test di penetrazione distribuito per aiutare a identificare le vulnerabilità DDoS. A marzo ha lanciato una nuova app chiamata Liberator, che è essenzialmente lo stesso strumento che può essere utilizzato per condurre attacchi DDoS contro i siti web russi.
In quel periodo, un’altra società estone ha lanciato un programma di ricompense alla ricerca di vulnerabilità nei sistemi di infrastrutture critiche russe con l’obiettivo di trasmetterle agli hacktivist ucraini.
“Nonostante il fatto che queste due società abbiano entrambe sede in Estonia, membro della NATO e dell’UE, la loro attività non sembra aver suscitato critiche da parte di altri Stati membri della NATO e dell’UE“, ha affermato Zetter.
“Ovviamente, ci sono circostanze uniche da considerare“, ha aggiunto. Vale a dire: la Russia ha invaso il paese vicino in violazione del diritto internazionale e ha commesso presunti crimini di guerra contro gli ucraini. Inoltre, questi attacchi informatici contro obiettivi russi vengono effettuati durante una guerra.
“Anche l’esercito IT sembra mostrare una certa moderazione nel non distruggere o interrompere i servizi di emergenza russi“, ha detto Zetter.
Ma, ha aggiunto, citando Soesanto: “Questa attività rischia di creare precedenti legali ed etici non intenzionali che potrebbero creare un significativo contraccolpo politico in futuro“.
“E se una società di proprietà russa con sede in Germania organizzasse un programma di ricompense che prende di mira le infrastrutture critiche ucraine e condivide le vulnerabilità scoperte con la comunità dell’intelligence russa? Berlino, Bruxelles e Washington riterrebbero accettabile questo comportamento da parte del settore privato ?” ha chiesto retoricamente Zetter
Inoltre, cosa succede all’esercito IT quando la guerra finisce? Gli hacktivist semplicemente si sciolgono e bloccano tutte le attività informatiche eticamente oscure? Probabilmente no.
“Soesanto afferma che continuare a ignorare l’essenza dell’esercito IT devasterà la futura stabilità del cyberspazio e, con esso, il panorama della sicurezza nazionale in Europa e oltre“, ha affermato Zetter. Nel frattempo, “l’infrastruttura civile è nell’agenda degli aggressori e diventerà solo un obiettivo più grande in futuro“.
