HomeTecnologiaMalware per smartphone infetta 25 milioni di dispositivi

Malware per smartphone infetta 25 milioni di dispositivi

Un nuovo malware per smartphone ha infettato 25 milioni di dispositivi in ​​tutto il mondo, tra cui 15 milioni in India. E’ stato recentemente scoperto da un team di specialisti della sicurezza informatica. Si chiama “Agent Smith”, il malware si mimetizza come un’applicazione correlata a Google e quindi sostituisce le applicazioni installate con versioni pericolose che utilizzano vulnerabilità note di Android senza che gli utenti ne siano a conoscenza.

‘Agent Smith’ utilizza il proprio accesso ai dispositivi Android per visualizzare annunci pubblicitari a scopo di lucro, tuttavia, dato il suo accesso, può anche essere utilizzato per scopi molto più profondi.

Il team di ricerca di Checkpoint, specializzato nell’analisi delle minacce informatiche globali, rileva che l’attività di Agent Smith segue il modo in cui altri malware come CopyCat, Gooligan e HummingBad hanno operato negli ultimi anni e ognuna delle tre campagne ha utilizzato dispositivi infetti per generare annunci falsi ed entrate “per milioni di dollari”.

Si dice che “Agent Smith” sia stato originato da 9App con applicazioni di terze parti e si è concentrato prevalentemente sul mondo arabo, hindi, indonesiano e russo. La maggior parte delle vittime del malware sono state segnalate dall’India e nazioni vicine come il Bangladesh e il Pakistan, ma come indicato da alcuni dati ci sono alcuni dispositivi infetti in nazioni come Australia, Regno Unito e Stati Uniti.
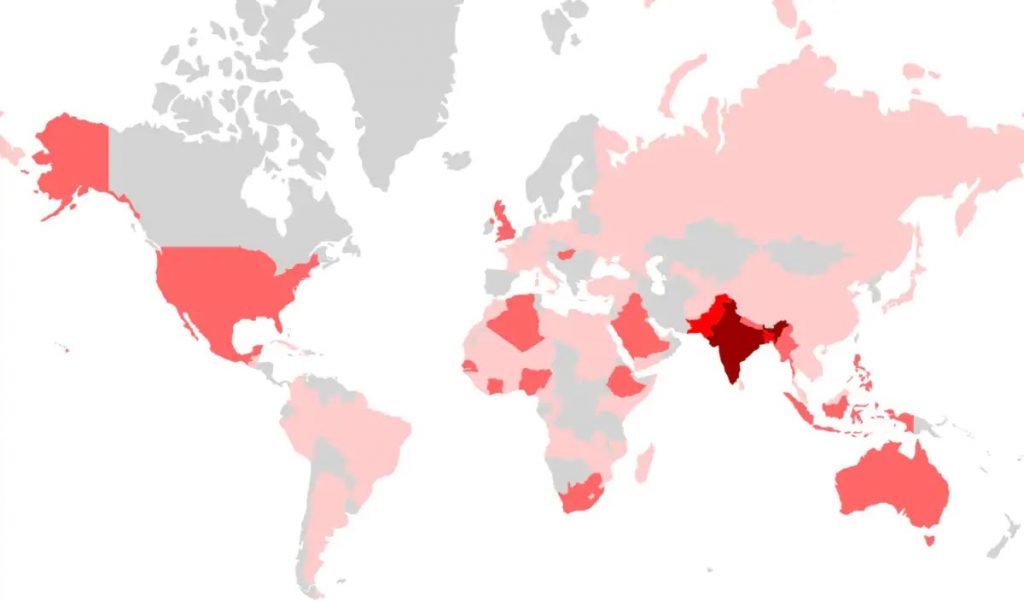
Agent Smith mappa delle infezioni
Mappa delle infezioni di Agent Smith

Le app incriminate

Alcune delle app che sono state utilizzate per infettare dispositivi tramite lo store sono Color Phone Flash: Call Screen Theme, Photo Projector, Rabbit Temple e Kiss Game: Touch Her Heart e Girl Cloth XRay Scan Simulator.
Inoltre, dopo il vettore di attacco iniziale tramite 9Apps, i produttori di Agent Smith hanno spostato la loro attenzione verso Google Play Store e hanno avuto la possibilità di inserire almeno 11 app cariche di malware nello store.

Google cancella le app dallo store

Google ha rimosso tutte le app da Google Play, gli utenti però se hanno installato anche una di queste applicazioni saranno sicuramente infettati dal malware di Agent Smith. Check Point Research aggiunge ulteriormente particolari, dicendo che gli utenti Android dovrebbero utilizzare solo store di applicazioni attendibili per scaricare applicazioni poiché “le app store di terze parti spesso non dispongono delle misure di sicurezza necessarie per bloccare le app adware caricate”.

Seguiamo questa storia: iscriviti a questo articolo. Riceverai aggiornamenti in tempo reale non appena vengono pubblicati
Alex Trizio
Alex Triziohttps://www.alground.com
Da sempre appassionato di informatica e nuove tecnologie. Si avvicina al mondo dell’open source e partecipa attivamente allo sviluppo del sistema operativo Linux. Questi progetti lo portano a lunghe collaborazioni all’estero, dove approfondisce le interazioni fra software ed essere umano. I molti viaggi in Medio Oriente aumentano la passione per la politica e la geopolitica internazionale. Questo mix di elevate competenze si sposa perfettamente con il progetto editoriale fondato dalla madre, Brunilde Trizio. Ora Alessandro è Amministratore e Direttore strategico del Gruppo Trizio.
Altri articoli

TI POSSONO INTERESSARE

SAMP/T NG, la Francia ordina altre quattro unità di tiro

La Francia ordina altre quattro unità SAMP/T NG, per un totale di dodici. Il consorzio Eurosam include MBDA Italy; il valore non è noto.

T-90M, Rostec annuncia nuove protezioni contro i droni

Rostec annuncia nuove protezioni per il T-90M contro i droni. Le fonti sono russe e non danno numeri né prove indipendenti.

Type 100, il nuovo carro cinese compare in addestramento

Xinhua mostra per la prima volta il Type 100 in addestramento. Quasi tutti i dati tecnici sono stime e gli esemplari visti sono pochi.

Sarmat, Mosca annuncia un test riuscito ma mancano conferme

Il 12 maggio Mosca ha annunciato un test riuscito del missile Sarmat. Non ci sono conferme indipendenti e i test precedenti erano falliti.

Type 076 Sichuan, la Cina dice di aver lanciato un drone stealth

L'esercito cinese dice che il drone stealth GJ-21 ha decollato e appontato sulla nave Sichuan. Non ci sono foto o video ufficiali.

LY-1, il laser navale cinese: cosa si sa e cosa no

Il laser LY-1 mostrato alla parata di Pechino nasce per difendere le navi. Una rivista cinese parla di 180-250 kilowatt, ma non ci sono dati di prova.

Khabarovsk, il sommergibile russo per il Poseidon va in mare

A metà agosto il Khabarovsk è uscito da Sevmash per le prime prove. Dovrà portare il siluro nucleare Poseidon, ma le conferme ufficiali mancano.

EPC2, firmato l’accordo per la corvetta europea

A Euronaval Fincantieri, Navantia e Naval Group hanno firmato l'accordo per la seconda fase della corvetta europea EPC2. Mancano importi e marine.

J-36 e J-50: cosa si sa dei caccia senza coda cinesi

Immagini e video mostrano due prototipi cinesi senza coda, il J-36 e il J-50. Pechino non ha confermato nulla: cosa è osservato e cosa è ipotesi.