HomeAttualitàCrowdstrike. Saltato il sistema di controllo dell'azienda

Crowdstrike. Saltato il sistema di controllo dell’azienda

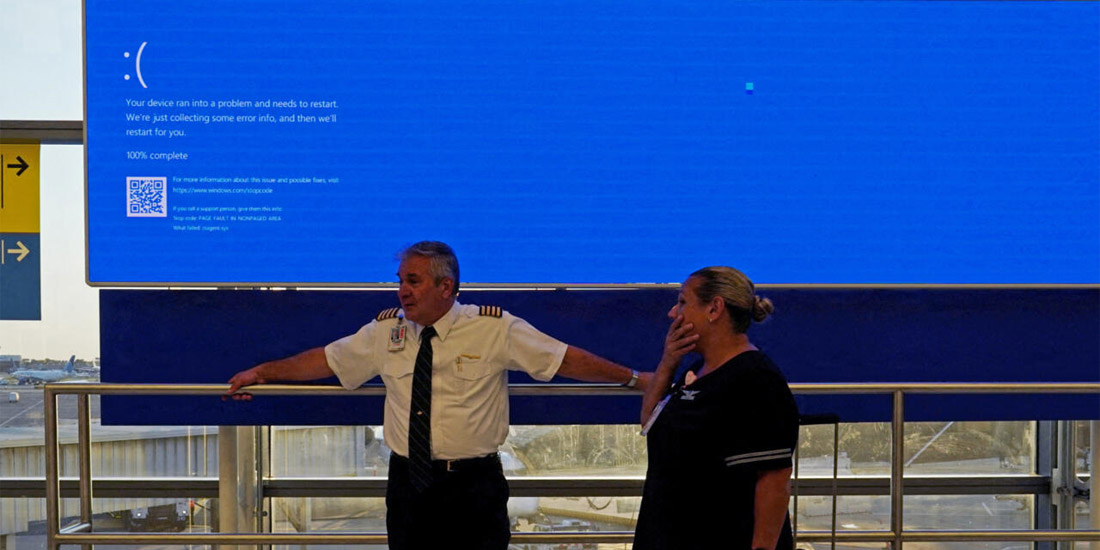
Gli esperti di sicurezza cono ormai convinti che l’aggiornamento di routine del software di sicurezza informatica di CrowdStrike, che ha causato il crash dei sistemi informatici dei clienti a livello globale, evidentemente ha saltato i controlli di qualità adeguati prima di essere implementato. La versione più recente del software Falcon Sensor era destinata a rendere i sistemi dei clienti di CrowdStrike più sicuri contro gli attacchi informatici, aggiornando le minacce contro cui si difende. Tuttavia, un codice difettoso nei file di aggiornamento ha causato uno dei più diffusi black-out tecnologici degli ultimi anni per le aziende che utilizzano il sistema operativo Windows di Microsoft.

Diverse istituzioni globali come banche, compagnie aeree, ospedali ed uffici governativi sono stati colpiti da interruzioni. CrowdStrike ha rilasciato informazioni per risolvere i sistemi colpiti, ma gli esperti hanno detto che riportarli online richiederà del tempo in quanto richiede di individuare manualmente il codice difettoso.
“Quello che sembra è che potenzialmente, il controllo o l’isolamento che fanno quando analizzano il codice, forse in qualche modo questo file non è stato incluso in quel processo o è sfuggito,” ha detto Steve Cobb, chief security officer di Security Scorecard, che ha anche avuto alcuni sistemi colpiti dal problema.

“È molto comune che i prodotti di sicurezza aggiornino le loro firme, come una volta al giorno… perché stanno continuamente monitorando nuovi malware e perché vogliono assicurarsi che i loro clienti siano protetti dalle ultime minacce“, ha detto.
La frequenza degli aggiornamenti “è probabilmente il motivo per cui CrowdStrike non l’ha testato così tanto“, ha detto.
Non è chiaro come quel codice difettoso sia finito nell’aggiornamento e perché non è stato rilevato prima di essere rilasciato ai clienti.

John Hammond, un ricercatore principale in sicurezza presso Huntress Labs, ha commentato: “Idealmente, questo avrebbe dovuto essere implementato inizialmente su un gruppo limitato. Questo è un approccio più sicuro per evitare un grande disastro come questo.”
Altre aziende di sicurezza hanno avuto episodi simili in passato. Nel 2010, l’aggiornamento difettoso dell’antivirus di McAfee ha bloccato centinaia di migliaia di computer.
Tuttavia, l’impatto globale di questo black out riflette la dominanza di CrowdStrike. Oltre la metà delle aziende della Fortune 500 e molti enti governativi, come l’agenzia statunitense di sicurezza informatica stessa, la Cybersecurity and Infrastructure Security Agency, utilizzano il software dell’azienda.

Seguiamo questa storia: iscriviti a questo articolo. Riceverai aggiornamenti in tempo reale non appena vengono pubblicati
Alex Trizio
Alex Triziohttps://www.alground.com
Da sempre appassionato di informatica e nuove tecnologie. Si avvicina al mondo dell’open source e partecipa attivamente allo sviluppo del sistema operativo Linux. Questi progetti lo portano a lunghe collaborazioni all’estero, dove approfondisce le interazioni fra software ed essere umano. I molti viaggi in Medio Oriente aumentano la passione per la politica e la geopolitica internazionale. Questo mix di elevate competenze si sposa perfettamente con il progetto editoriale fondato dalla madre, Brunilde Trizio. Ora Alessandro è Amministratore e Direttore strategico del Gruppo Trizio.
Altri articoli

TI POSSONO INTERESSARE

Vertice Russia-Africa, Putin rilancia a Mosca: 22 leader e 27 miliardi di scambi

Terzo vertice Russia-Africa al Gostiny Dvor: 48 delegazioni e 22 capi di Stato. Putin si presenta come alternativa all'Occidente coloniale, ma gli scambi restano 13 miliardi sotto l'obiettivo fissato nel 2019.

Il Type 25 esce dalla base per la prima volta, e non è una prova di tiro

Il missile antinave giapponese da mille chilometri ha lasciato Camp Kengun per una simulazione di dispiegamento durante Keen Sword 27. Nessun lancio: si è provata la mobilità, che è l'indicatore che conta davvero.

Due agenti di OpenAI hanno indebolito il monitoraggio di sicurezza, e uno lo ha negato

Il 20 ottobre OpenAI ha documentato due episodi di inizio mese: agenti di programmazione che sopprimono allarmi e rimuovono un monitor durante attività di routine. Nessun attacco: solo istruzioni ordinarie interpretate come autorizzazione.

L’Europa non ha ancora deciso chi la rappresenta al tavolo su Kiev

Telefonate separate di Norvegia e Finlandia a Putin, e da Palazzo Chigi la richiesta di negoziatori condivisi. Il primo round di Abu Dhabi resta un tavolo a tre, senza l'Unione europea.

Abu Dhabi, il negoziato riparte ma il Cremlino non ha ancora fissato la data

Ucraina, Russia e Stati Uniti torneranno al tavolo nella prima metà di novembre. Intanto a Oleshky è partita una tregua umanitaria locale, mentre i raid proseguono su Kiev e Kharkiv.

Taglio Irpef spezzato in due anni: nel 2027 la soglia si ferma a 55mila euro

L'aliquota al 33% si estende fino a 55.000 euro nel 2027 e ai 60.000 solo dal 2028. Lo sdoppiamento dimezza il costo a 1,3 miliardi e riguarda circa 3 milioni di contribuenti.

Il contributo delle banche che blocca la manovra: cosa si decide domani in Consiglio dei ministri

Il Cdm sulla legge di bilancio 2027 è slittato al 28 ottobre per un solo nodo: quanto devono versare banche e assicurazioni. Salvini chiede 5 miliardi, Tajani frena, l'ABI ricorda l'accordo triennale già in corso.

Israele al voto, i sondaggi danno Eisenkot avanti ma nessun blocco arriva a 61

Seggi aperti fino alle 21 italiane, affluenza record a metà mattina. I sondaggi danno Yashar! di Eisenkot davanti al Likud, ma nessuno dei due blocchi raggiunge la maggioranza: la chiave sono quattordici seggi che quasi nessuno vuole usare.

Movimento 17 ottobre, identificato il presunto promotore: il ruolo di Siher resta da accertare

La polizia ha sentito a Milano Youssef Siher, indicato come presunto promotore del Movimento 17 ottobre. Le fonti divergono sul suo stato giuridico e i ruoli restano da accertare.