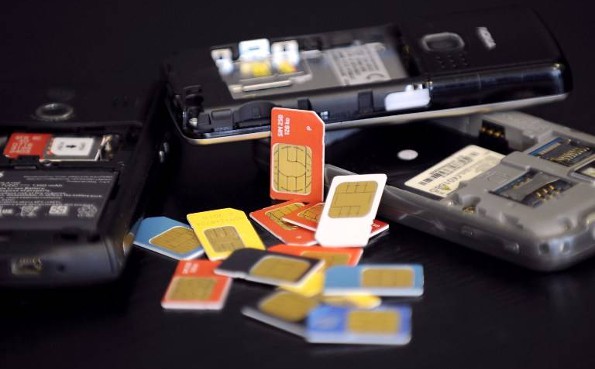
Tutti sanno di una falla nelle SIM Card potenzialmente pericolosissima. Ma nessuno se ne cura.
E purtroppo la sicurezza informatica non soffre solo quando un rischio viene scoperto e non si sa come risolverlo, ma anche quando non si vuole. E’ il caso della vulnerabilità individuata dal ricercatore sulla sicurezza tedesco Karsten Nohl, che ha esordito annunciando la sua pericolosa scoperta e che recentemente ha divulgato i dettagli.
Come funziona il bug delle SIM Card – L’attacco, sebbene necessiti di sufficienti conoscenze da parte del pirata informatico, si articola in due fasi molto semplici: nella prima, l’hacker invia un messaggio sms contenente delle particolari istruzioni ad un qualsiasi numero di telefono.
Il codice dell’SMS raggiunge il sistema operativo usato dalle SIM, JavaCard (che condivide con il più noto Java solo qualche elemento) e in particolare “parla” con la scheda chiedendo quale sia la chiave per decifrare le informazioni sensibili, che sono ovviamente criptate.
La brava SIM Card risponde, ed è sufficiente l’invio di un secondo messaggino, stavolta con una serie di istruzioni leggermente più lunghe di quelle che una normale schedina è in grado di elaborare ed il gioco è fatto: da remoto è possibile installare un qualsiasi software a totale insaputa dell’utente e spiare da lontano gli sms spediti, rubare ogni tipo di dato contenuto in memoria e anche addebitare al conto telefonico ciò che si preferisce.
La portata del pericolo – Il problema è potenzialmente enorme: la falla riguarda tutte le SIM Card che utilizzano un metodo di cifratura dei dati abbastanza anziano, il sistema DES, attualmente in uso nella metà dei telefoni di tutto il mondo. Nell’esperimento condotto da Nohl su mille SIM, circa un quarto ha obbedito ai comandi e dunque, trasportando il tutto su scala mondiale, il bug riguarda circa 750 milioni di dispositivi in tutto il mondo, appartenenti in particolar modo a Gemalto, compagnia di Amsterdam leader mondiale nella produzione di schede SIM, la Telefonica, spagnola che ha recentemente assunto il controllo azionario di Telecom Italia, e la famosa (anche qui in Italia), Vodafone.
L’indifferenza delle compagnie – Le vulnerabilità si scoprono da sempre e da sempre esiste un gioco delle parti fra il ricercatore e l’azienda: il bug può essere comunicato segretamente, previa ricompensa sottobanco o assunzione, benché questa operazione sia stata resa pubblica e recentemente sdoganata da Facebook, oppure può essere comunicata a tutti, costringendo l’azienda interessata a salvare gli utenti e se stessa tramite aggiornamenti.
In questo caso il problema è stato comunicato da Nohl in maniera del tutto pacifica ai principali gestori, ma la risposta: “Embè, non ce ne frega più di tanto”, non è una frase ad effetto per dare colore all’articolo, ma la letterale reazione dei team di sicurezza.
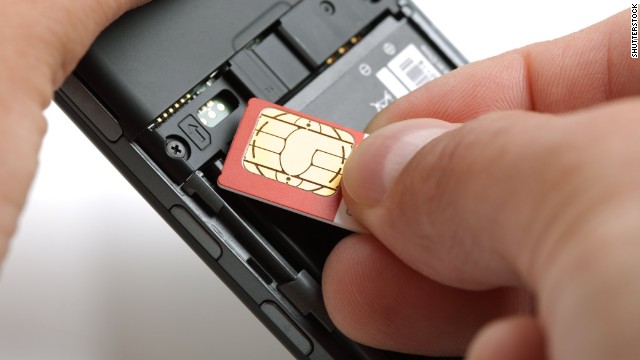
La già citata Gemalto ha precisato che i software eseguiti sui cellulari sono tutti certificati e la falla, essendo al limite del puro virtuosismo tecnico, non rappresenta in realtà un pericolo. Telefonica e Vodafone hanno invece replicato, precisando che il sistema di cifratura utilizzato finora regge da tanto “ma da tanto, tanto!”.
La soluzione quando sarà troppo tardi – La certezza delle aziende interpellate non convince Nohl che è arrivato ad ipotizzare che la falla possa trattarsi di una via di accesso nascosta che le compagnie tengono volutamente aperta per motivi di spionaggio, ma si tratta di una ipotesi. Più concreta è invece l’osservazione dei fatti.
Una falla in un sistema tanto piccolo quanto delicato è potenzialmente devastante ma anche ben più concreta di quanto si pensi. Nel 2010, un bug nei circuiti della carte di credito che non furono in grado di elaborare il passaggio fra l’anno 2009 e il successivo, impedì a 30 milioni di tedeschi di ritirare i soldi dai bancomat, e questa falla, simile a quella che è stata ora definita “poco importante”, costò alla Gemalto 320 milioni di euro di danni.
Il problema più grave non sta nella falla in sé, ma nel fatto che laddove può esserci un guadagno i pirati informatici si inseriscono, e i telefonini sono le vittime del nuovo millennio, ma ancora più precisamente, la vulnerabilità sta nella assoluta volontà di non muoversi in tempo, la quale porterà ad adoperarsi per una soluzione quando il problema arriverà… e sarà grave.