Home Blog Pagina 3

Arena-M lo scudo di Mosca che doveva rendere invincibili i carri armati russi

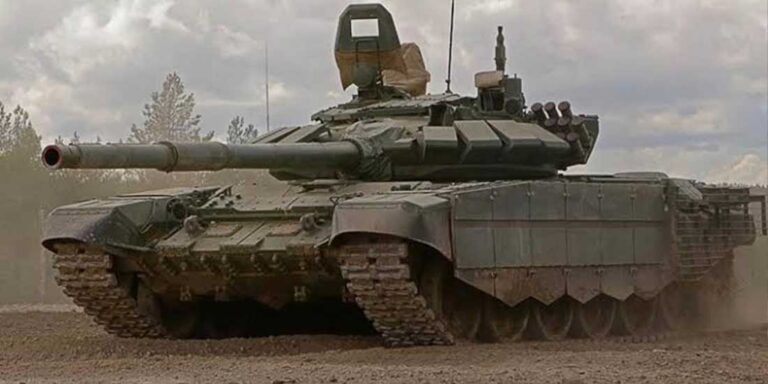
Un T-72B3A avanza lentamente nei pressi di Maiak, nel Donetsk. Sulla torretta spicca una corona di sensori e piccoli lanciatori: è l’Arena-M, il sistema di protezione attiva più pubblicizzato dell’esercito russo, presentato per anni come la risposta definitiva ai missili anticarro occidentali e, più di recente, agli sciami di droni FPV che stanno riscrivendo le regole della guerra corazzata.

Poche settimane fa un video ripreso dalle forze ucraine ha mostrato un drone da attacco colpire il retro di quello stesso carro senza che il sistema reagisse minimamente. Il mezzo è stato distrutto. Quell’episodio, il primo utilizzo documentato di Arena-M in combattimento contro un drone, ha riacceso un dibattito che dura da trent’anni: questo scudo funziona davvero, oppure è più un simbolo che una difesa reale?

Dalle steppe sovietiche al Caucaso: la nascita di un’idea

Il carro completo con il sistema montato

Per capire Arena-M bisogna tornare indietro fino agli anni Settanta, quando l’Unione Sovietica sviluppò il Drozd, considerato universalmente il primo sistema di protezione attiva operativo al mondo. Ideato tra il 1977 e il 1978 dall’ufficio di progettazione KBP sotto la guida dell’ingegnere Vasilij Bakalov (premiato con il Lenin Prize), il Drozd venne montato su circa 250 carri T-55 modificati in uno stabilimento di Leopoli, in Ucraina, tra il 1981 e il 1982.

Il sistema aveva però un difetto evidente: proteggeva soltanto un arco di 60 gradi nella parte anteriore della torretta e rischiava di ferire la fanteria alleata nelle vicinanze con i propri frammenti esplosivi.

L’esigenza di un sistema più completo divenne urgente dopo la Prima Guerra Cecena del 1994-1995, quando i mezzi corazzati russi subirono perdite pesantissime nelle strade di Groznyj. Fu in quel contesto che l’ufficio di progettazione KB Mashinostroyeniya, con sede nella città di Kolomna, sviluppò l’Arena.

Il sistema venne testato per la prima volta nei primi mesi del 1995 al poligono di Kubinka e mostrato pubblicamente per la prima volta soltanto alla fine del 1997, a Omsk, montato su un carro T-80UM-1. Da allora sono passati quasi trent’anni, e le versioni che oggi vediamo sul fronte ucraino sono l’ultima evoluzione di un progetto nato in un’epoca in cui i droni da combattimento non esistevano nemmeno nell’immaginazione dei progettisti.

Come funziona lo scudo elettronico

Arena appartiene alla categoria dei sistemi “hard kill”, cioè quelli che distruggono fisicamente la minaccia in arrivo invece di limitarsi a confonderla o accecarla, come fanno i sistemi passivi a infrarossi. Il cuore del sistema è un radar Doppler multifunzione che scandisce continuamente lo spazio intorno al veicolo.

Quando individua un oggetto in avvicinamento, un computer di bordo calcola in tempo reale traiettoria e velocità e seleziona quale delle munizioni difensive lanciare per intercettarlo. La reazione avviene in appena 0,05 secondi, e la munizione difensiva esplode a circa 1,5 metri dal bersaglio, generando una nube di frammenti capace di neutralizzare testate in arrivo a velocità comprese tra 70 e 700 metri al secondo, entro un raggio di circa 50 metri dal veicolo.

Il sistema originale, installato su T-80UM e T-72, pesa circa 1.100 chilogrammi e copre un arco fino a 300 gradi, lasciando scoperta soltanto la parte posteriore. Dispone complessivamente di 26 proiettili intercettori, distribuiti lungo il perimetro della torretta, ed è programmato per distinguere le minacce reali da falsi bersagli come uccelli, colpi di piccolo calibro o il fuoco amico proveniente da altri mezzi della propria colonna.

Una caratteristica su cui l’industria russa ha sempre insistito è proprio questa capacità di discriminazione, indispensabile per evitare di sprecare munizioni preziose o, peggio, di colpire per errore soldati alleati nelle vicinanze.

Nel corso dei decenni il progetto originale si è ramificato in diverse varianti. L’Arena-E è la versione da esportazione, più leggera (circa 900 chilogrammi) e commercializzata a un prezzo indicativo di 300.000 dollari per unità: la Corea del Sud la scelse nel 2007 per equipaggiare il proprio carro K2 Black Panther, segno che anche al di fuori dei confini russi il concetto veniva considerato credibile. Alla fiera della difesa IDEX del 2025, i rappresentanti di KB Mashinostroyeniya hanno confermato pubblicamente che il sistema è operativo sulle forze armate russe e hanno ribadito l’intenzione di rilanciarne l’esportazione verso altri mercati, presentandolo come un prodotto maturo e collaudato sul campo.

Arena-M, la risposta ai droni

La vera svolta recente riguarda l’Arena-M, aggiornata a partire dal 2025 con un software specificamente pensato per contrastare i piccoli droni. La novità tecnica principale consiste nell’uso della cosiddetta firma micro-Doppler, cioè il segnale radar particolare generato dalla rotazione delle eliche di un quadricottero, che permette in teoria di distinguere un piccolo drone da un uccello o da un pezzo di detrito volante.

Le modifiche al T-90M per integrare l'Arena-M
Le modifiche al T-90M per integrare l’Arena-M

A differenza delle versioni precedenti, che concentravano i sensori in un unico blocco sulla torretta, Arena-M utilizza antenne multiple distribuite lungo il perimetro del veicolo, per garantire una copertura più uniforme a 360 gradi, incluse le traiettorie dall’alto tipiche degli attacchi “top attack” con droni o missili come il Javelin.

Il sistema è stato avvistato nel 2026 montato su carri T-72B3A e T-90M impiegati nell’operazione militare in Ucraina, e un funzionario del ministero della Difesa russo ne ha confermato pubblicamente l’implementazione durante una trasmissione televisiva su Russia-24. La stampa di Stato russa, in particolare la Rossijskaja Gazeta, ha sostenuto a inizio agosto 2026 che Arena-M si comporterebbe meglio del sistema israeliano Trophy, citando un analista del Centro di analisi strategica russo secondo cui il sistema israeliano “intercetta i missili anticarro guidati, ma non reagisce affatto ai droni FPV in avvicinamento”.

Si tratta però di un’affermazione che va letta con cautela, provenendo da una fonte con evidente interesse a promuovere il prodotto nazionale.

Il test del campo di battaglia

I fatti raccontati dal fronte offrono un quadro più sfumato. L’analista militare russo Viktor Murakhovsky ha ammesso pubblicamente che il radar del sistema fatica a rilevare i micro-droni costruiti con materiali plastici, poco riflettenti per le onde radar, definendo il problema tecnicamente irrisolto allo stato attuale della tecnologia russa.

Nello stesso periodo, come detto, un T-72B3A dotato di Arena-M è stato distrutto vicino a Maiak da un drone che ha colpito la parte posteriore del veicolo senza alcuna reazione del sistema di difesa.

C’è però anche una lettura meno drastica dell’accaduto. L’esperto in guerra dei droni Dmytro Putiata ha osservato che, prima di essere distrutto, quello stesso carro aveva effettivamente intercettato sette droni FPV, e che secondo le sue stime servono mediamente tra i 15 e i 20 droni per abbattere un singolo mezzo corazzato russo.

L’analista Andrii Tarasenko ha aggiunto che il vero limite non sarebbe tecnico ma quantitativo: le munizioni difensive si erano semplicemente esaurite al momento del colpo fatale, un problema strutturale legato al numero fisso di intercettori disponibili (appena 26, di cui due consumati per ogni ingaggio) che non può essere ampliato facilmente senza bloccare le prese d’aria del motore.

Gli equipaggi ucraini raccontano di attacchi condotti con gruppi di 15, 20 e in alcuni casi fino a 30 droni contemporaneamente, un volume di fuoco che nessun sistema con scorte limitate può assorbire indefinitamente.

Un equilibrio ancora instabile

La storia di Arena, dal Drozd sovietico degli anni Settanta fino alla versione anti-drone del 2026, racconta bene la corsa continua tra corazza e proiettile che accompagna da sempre la guerra terrestre.

Il sistema nacque per rispondere a razzi anticarro con traiettorie prevedibili, e su quel tipo di minaccia resta oggi uno strumento credibile, capace di aumentare in modo significativo le probabilità di sopravvivenza di un equipaggio. Il conflitto in Ucraina ha però introdotto un avversario diverso, economico, disponibile in quantità enormi e capace di attaccare da angolazioni impreviste, che mette sotto pressione proprio i limiti strutturali di un progetto pensato in un’altra epoca: la quantità limitata di intercettori, la difficoltà di calibrare la soglia di rilevamento tra un uccello e un piccolo drone, il rischio di saturazione quando gli attacchi arrivano in sciami coordinati.

Per gli eserciti occidentali che osservano l’evoluzione di Arena-M, così come per la Corea del Sud che già utilizza la versione da esportazione sui propri K2, la domanda non riguarda più soltanto l’efficacia di un singolo sistema russo, ma il futuro stesso del carro armato come mezzo capace di sopravvivere in un campo di battaglia sempre più dominato da minacce piccole, numerose ed economiche.

Scheda tecnica · Aggiornata a luglio 2026

Arena-M — Sistema di protezione attiva

Ultima generazione del sistema hard-kill russo, con modulo anti-drone, montata sui carri T-72B3A e T-90M avvistati sul fronte ucraino.

Produttore: KB Mashinostroyeniya (Kolomna)
Paese: Russia
Stato: Operativo, dispiegamento limitato

Identificazione

DenominazioneArena-M (2ª generazione)
TipologiaAPS hard-kill
PredecessoriDrozd (1978), Arena (1997)
Prima comparsa Arena-M2021 (proto), 2025 (mod. anti-drone)
Avvistamento più recenteLuglio 2026, fronte Donetsk

Rilevamento

SensoreRadar Doppler multifunzione
Configurazione antenneDistribuite sul perimetro
Modalità anti-droneFirma micro-Doppler pale rotanti
Tempo di reazione0,05 secondi
Raggio di rilevamento~50 metri

Capacità d’ingaggio

Finestra di velocità target70–700 m/s
Distanza di intercettazione~1,5 m dal bersaglio
Intercettori totali26
Intercettori per ingaggio2 (lancio simultaneo)
Copertura angolareFino a 360°, incl. top-attack

Peso e alimentazione

Peso sistema (versione base)~1.100 kg
Peso versione export (Arena-E)~900 kg
Alimentazione~1 kW a 27 V
Elevazione coperturada −85° a +65°
Costo unitario (Arena-E)~300.000 $

Piattaforme e varianti

T-72B3A T-90M T-80BVM (annunciato) Arena (originale, 1997) Arena-E (export, dal 2007 su K2 sudcoreano) Arena-M (attuale, modulo anti-drone dal 2025)

Cronologia essenziale

1977–78
Drozd, primo APS operativo al mondo, sviluppato da KBP su carri T-55.
1995
Primi test di Arena al poligono di Kubinka, spinti dalle perdite della Prima guerra cecena.
1997
Prima dimostrazione pubblica a Omsk, su un T-80UM-1.
2007
La Corea del Sud adotta Arena-E per il carro K2 Black Panther.
2025
Aggiornamento software con modalità anti-drone a firma micro-Doppler; KBM conferma lo status operativo a IDEX 2025.
Luglio 2026
Primo uso documentato in combattimento contro un drone FPV, nei pressi di Maiak, Donetsk.

Limiti noti (dati luglio 2026)

  • Rilevamento micro-droni: difficoltà a individuare droni costruiti in materiali plastici, poco riflettenti al radar.
  • Saturazione munizioni: con soli 26 intercettori (2 per ingaggio), il sistema si esaurisce contro attacchi coordinati di 15–30 droni FPV.
  • Soglia di velocità: tarare il sistema tra falsi positivi (uccelli, detriti) e droni lenti resta un compromesso irrisolto.
  • Primo esito in combattimento: un T-72B3A dotato di Arena-M è stato distrutto da un drone che ha colpito la parte posteriore senza attivare il sistema, dopo aver comunque intercettato altri 7 droni in precedenza.

Dati compilati da fonti aperte in lingua italiana, inglese e russa (KB Mashinostroyeniya/IDEX 2025, Rossijskaja Gazeta, Militarnyi, Military Watch Magazine, Forbes, Wikipedia). Le cifre relative a prestazioni ed efficacia in combattimento sono in parte dichiarazioni del produttore e vanno considerate con cautela.
Il Patto della Mecca e il debutto turco da protagonista

Come l’accordo tra Riad, Ankara e Islamabad ridisegna gli equilibri del Medio Oriente e perché la Turchia non potrà davvero essere la nuova America della regione

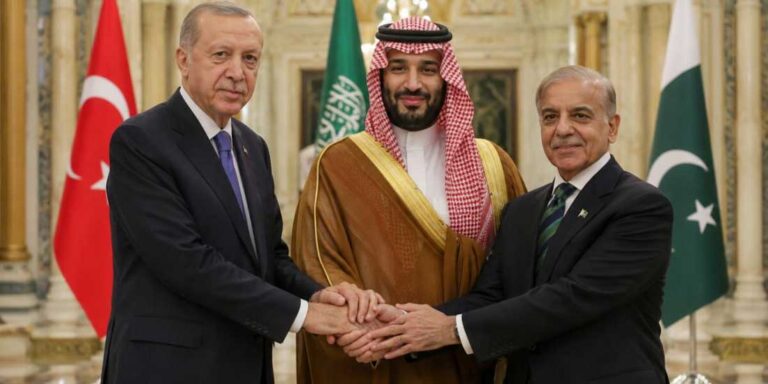
Il 7 agosto 2026, alla Mecca, Arabia Saudita, Turchia e Pakistan hanno firmato un accordo di difesa reciproca che stabilisce che un attacco armato contro uno dei tre paesi debba essere considerato un attacco contro tutti. Al di là della formula, che ricorda nella sostanza ma non nella forza vincolante l’articolo 5 della NATO, il vero punto di svolta della vicenda non sta tanto nel contenuto giuridico dell’intesa quanto nel suo significato politico: per la prima volta la Turchia smette di essere un attore adiacente al Medio Oriente, una potenza NATO che osserva la regione da posizioni limitrofe come la Siria, la Libia o il Mediterraneo orientale, e si siede al tavolo come protagonista a pieno titolo degli equilibri interni dell’area.

È una differenza che vale la pena tenere a mente da subito, perché è la chiave di lettura più importante di tutta la vicenda, forse più della stessa efficacia militare del patto.

Le trattative

Le trattative erano iniziate già dopo il 7 ottobre 2023, ma si sono accelerate nella cornice della guerra tra Stati Uniti/Israele e Iran, aperta a febbraio 2026. L’Arabia Saudita, colpita dagli attacchi degli Houthi yemeniti alleati di Teheran, ha sentito il bisogno di rafforzare la propria capacità di deterrenza; Turchia e Pakistan, dal loro lato, hanno visto nell’espansionismo militare israeliano nella regione in particolare in Libano un motivo sufficiente per stringere i ranghi.

Il risultato è un accordo che mette insieme tre capacità complementari: le risorse finanziarie e il peso religioso-simbolico saudita, l’apparato militare e industriale turco, secondo esercito della NATO per dimensioni, e la potenza nucleare pakistana, l’unica in mano a un paese musulmano.

Sul perché ciascuno dei tre abbia scelto di firmare, la lettura più equilibrata è quella di Yoel Guzansky, ricercatore israeliano dell’Institute for National Security Studies, secondo cui il patto è “un prodotto delle circostanze” più che un’alleanza naturale, nata dalla percezione di un Iran indebolito ma soprattutto dalla crescente insofferenza verso l’influenza israeliana nella regione.

Guzansky invita però a non esagerarne la portata: l’intesa saudita-pakistana, il pilastro più solido dei tre, si basa in gran parte sui finanziamenti di Riad ricorda che quando il Pakistan inviò ottomila soldati in appoggio ai sauditi, questi ultimi versarono in cambio tre miliardi di dollari e Islamabad ha una lunga storia di riluttanza a farsi coinvolgere in guerre non proprie. La sua previsione è che, in caso di crisi reale, il sostegno reciproco resterà più probabilmente diplomatico che militare.

Sulla stessa ambiguità insiste Harlan Ullman, analista legato al Killowen Group, che sottolinea come la clausola centrale non dica che un attacco “sarà” considerato un attacco contro tutti, ma che “dovrebbe” esserlo: una scelta linguistica che lascia margini enormi di discrezionalità.

Si chiede, non a caso, cosa accadrebbe se gli Houthi colpissero di nuovo l’Arabia Saudita: la Turchia interverrebbe? E il Pakistan? Sono domande a cui, ammette, resta da vedere la risposta. Ullman collega comunque l’accordo a un fenomeno più ampio, l’imprevedibilità della politica estera americana sotto Trump, che spinge i partner regionali a guardarsi intorno e a costruirsi alternative proprie.

Su questo converge, con un tono più costruttivo, Abdulaziz Sager del Gulf Research Center, secondo cui il quadro trilaterale, se davvero istituzionalizzato e tradotto in cooperazione concreta, potrebbe comunque rafforzare il peso diplomatico e difensivo collettivo dei tre stati, contribuendo a un’architettura di sicurezza più autonoma dalla tutela americana.

Sul lato iraniano, l’analisi di Hamidreza Azizi individua due letture opposte nel dibattito di Teheran. Le correnti più intransigenti leggono l’accordo come una coalizione ostile, orientata contro lo Yemen e gli Houthi e quindi come un avvertimento diretto all’Iran, arrivando a paventare un vero accerchiamento geografico: Turchia a nord-ovest, Arabia Saudita a sud-ovest, Pakistan a sud-est.

Le correnti più moderate lo interpretano invece come un’architettura regionale in cui ciascun firmatario persegue incentivi distinti, senza che questo implichi necessariamente un’ostilità sistematica verso Teheran. Ciò che unisce le due letture è la preoccupazione per un uso indiretto dell’accordo: una restrizione coordinata dei commerci con l’Iran da parte di Turchia e Pakistan, capace di erodere nel tempo la capacità di Teheran di reggere la pressione senza che si arrivi mai a un conflitto aperto.

Le motivazioni del Pakistan

In Pakistan il dibattito interno è altrettanto diviso. L’analista Shafqat Ali Khan guarda all’accordo con un certo scetticismo economico: per un paese con un’economia in crisi come il Pakistan, l’obiettivo reale sarebbe vendere armi e servizi militari in cambio di liquidità saudita più che assumere un ruolo strategico autonomo, e si interroga su quanto Islamabad possa davvero muoversi in una direzione che non sia in linea con la volontà di Washington.

Di segno opposto è la lettura dell’accademico Mohammad Shahid, che considera l’accordo uno sviluppo importante perché trasforma rapporti finora bilaterali in un quadro più strutturato di coordinamento strategico, comprese le industrie della difesa e la produzione militare congiunta. Dal lato saudita, il ricercatore Hisham al-Ghannam propone forse la sintesi più ambiziosa, descrivendo l’accordo come la costruzione di un sistema di sicurezza regionale guidato dalle principali potenze islamiche: un “riprezzamento” del rapporto con gli Stati Uniti, non una rottura, ma un modo per negoziare da una posizione di forza piuttosto che di subordinazione.

Ed è proprio su questo punto che si concentra la reazione più allarmata, quella israeliana. Oshrit Birvadker arriva a definire la Turchia una minaccia per Israele “non meno significativa” dell’Iran, collocando Ankara sullo stesso piano del nemico storico di Gerusalemme, e propone una contromossa su due direttrici: consolidare l’asse mediterraneo con Grecia e Cipro in funzione anti-turca, e costruire un triangolo strategico Israele-Emirati-India come argine orientale.

Osamah Bin Javaid, seguendo da vicino la firma dell’accordo, osserva che per tutti e tre i firmatari Israele resta “la minaccia maggiore alla sicurezza e alla stabilità regionale” una convergenza che, più di ogni clausola giuridica, definisce l’orientamento reale del patto.

Il ruolo della Turchia

È qui, a mio avviso, che si arriva al cuore della vicenda, il punto che rischia di passare in secondo piano in una lettura solo tecnica e giuridica dell’accordo. Il dato più rilevante del Patto della Mecca non è la sua tenuta operativa su cui, come si è visto, quasi tutti gli analisti citati nutrono dubbi legittimi ma il salto di ruolo che compie la Turchia.

Ankara smette qui di essere trattata come una potenza NATO che si occupa del Medio Oriente da posizioni limitrofe, e diventa per la prima volta un attore interno, seduto allo stesso tavolo di Riad in una cornice esplicitamente islamica e mediorientale. È un cambio di status, non solo di postura: la Turchia entra in prima fila tra i protagonisti della regione, non più come spettatore quasi esterno che interviene di volta in volta per interessi propri in Siria, in Libia, nel Mediterraneo orientale ma come uno dei pilastri dichiarati di un nuovo ordine di sicurezza regionale.

Questo salto avviene, in modo neanche troppo velato, in funzione anti-israeliana. La convergenza descritta da Bin Javaid, che vede in Israele “la minaccia maggiore” per tutti e tre i firmatari, e il timore di Birvadker che eleva Ankara al rango di minaccia paragonabile a quella iraniana, raccontano la stessa cosa da due lati opposti: la Turchia si posiziona ora in prima linea contro Israele, non più mediando da lontano come ha fatto per anni sul dossier palestinese, ma diventando parte attiva di un blocco di deterrenza che comprende un alleato nucleare come il Pakistan e le risorse finanziarie del Golfo.

Ma c’è un secondo livello di ambizione, più esteso e, credo, molto meno realistico. Con questo accordo la Turchia non punta soltanto a contenere Israele: aspira implicitamente al ruolo di garante della sicurezza dell’intero Medio Oriente, una sorta di nuova “America” della regione, capace di offrire agli stati arabi ciò che Washington non garantisce più con la stessa credibilità di un tempo.

È un’ambizione che si scontra però con limiti strutturali difficili da ignorare, e che gli stessi analisti citati sopra, quasi involontariamente, mettono in fila uno dopo l’altro: la diffidenza saudita verso le mire regionali di Erdogan, la riluttanza storica del Pakistan a farsi coinvolgere in guerre non sue, l’ambiguità volutamente non vincolante del testo dell’accordo, la dipendenza finanziaria dai sussidi di Riad, e soprattutto la contraddizione di fondo per cui la Turchia resta comunque un pilastro della NATO.

Non si può, nella realtà dei fatti, presentarsi come alternativa autonoma all’ordine occidentale e restare al tempo stesso pienamente integrati in quello stesso ordine. Per questo, più che una nuova potenza egemone capace di “difendere” il Medio Oriente sul modello americano, la Turchia rischia di restare un protagonista a metà: abbastanza centrale da cambiare gli equilibri percepiti nella regione e da preoccupare seriamente Israele, ma troppo vincolata dalle proprie stesse contraddizioni per assumersi davvero il ruolo di garante che sembra ambire a occupare.

Il Patto della Mecca, insomma, va letto su due piani che raramente vengono tenuti insieme. Sul piano tecnico-militare è un’intesa fragile, dal linguaggio volutamente vago, che quasi nessuno degli analisti citati israeliani, arabi, pakistani o iraniani considera davvero vincolante in caso di crisi reale. Sul piano politico-simbolico, invece, segna un punto di non ritorno: la Turchia non è più un osservatore ai margini del Medio Oriente, ma un suo attore centrale, con tutte le ambizioni e tutti i limiti che questo nuovo ruolo comporta.

Putin mette alla prova la NATO tra cyberattacchi, droni

Da Washington arriva un allarme che rimescola gli equilibri della sicurezza euro-atlantica. Secondo nuovi rapporti dell’intelligence statunitense citati dal Wall Street Journal, il presidente russo Vladimir Putin potrebbe tentare di mettere alla prova la tenuta della NATO con un attacco limitato contro uno dei paesi membri dell’alleanza nei prossimi anni.

Gli scenari ipotizzati dagli analisti americani spaziano da un attacco informatico fino a un’incursione terrestre su scala ridotta, e il tutto avverrebbe mentre gli Stati Uniti fanno i conti con scorte di munizioni critiche pericolosamente ridotte, in gran parte a causa dei trasferimenti di armamenti a Kiev dopo l’invasione russa dell’Ucraina e del recente conflitto americano con l’Iran. La notizia, rilanciata anche dalla stampa israeliana, conferma quanto il tema sia seguito con attenzione ben oltre i confini americani ed europei. 

Le valutazioni, riferite da funzionari statunitensi, segnano una svolta rispetto alle analisi precedenti. Fino a poco tempo fa Washington riteneva improbabile che Putin decidesse di provocare un membro dell’Alleanza Atlantica mentre è ancora impegnato militarmente in Ucraina.

Questa convinzione è cambiata nel corso dell’anno, man mano che il leader del Cremlino si è trovato sempre più schiacciato sul fronte ucraino e sotto pressione interna per rivendicare una vittoria che tarda ad arrivare. I droni ucraini stanno infliggendo danni crescenti sia all’esercito russo sia all’industria petrolifera del paese, mentre le forze di Mosca continuano a guadagnare terreno solo lentamente, pagando un prezzo altissimo in termini di vittime. 

I segnali già visibili sul fianco orientale 

Funzionari americani ed europei osservano da tempo quelli che considerano veri e propri test di reazione da parte russa. Missili da crociera russi sono atterrati in territorio polacco e droni sono precipitati su un edificio residenziale in Romania, episodi che secondo gli analisti non sono casuali ma servono a saggiare la prontezza operativa dell’alleanza.

A questi si aggiungono altri episodi documentati nell’ultimo anno: il 13 giugno 2025 un aereo da ricognizione russo Il-20 ha violato lo spazio aereo sopra il Mar Baltico, intercettato da caccia britannici di stanza in Polonia, mentre il 19 settembre 2025 tre caccia MiG-31 russi sono rimasti per circa dodici minuti nello spazio aereo dell’Estonia, un’incursione definita da Tallinn “una violazione senza precedenti”.

Pochi giorni prima, oltre venti droni russi erano entrati nello spazio aereo polacco, costringendo la NATO a far decollare i propri caccia e ad abbatterne alcuni. In entrambi i casi l’Alleanza ha attivato l’Articolo 4 del trattato, quello che consente consultazioni tra i membri quando uno di essi si sente minacciato, senza però arrivare all’Articolo 5. Il senatore americano Dick Durbin ha definito queste ripetute violazioni un test deliberato della determinazione occidentale. 

Anche i vertici dell’Alleanza non nascondono la preoccupazione. Il segretario generale della NATO, Mark Rutte, ha invitato i paesi europei ad accelerare i preparativi per un possibile confronto diretto con la Russia, avvertendo che Mosca potrebbe essere pronta a usare la forza militare contro un paese membro entro cinque anni. Sul fronte dell’Unione Europea, il commissario alla Difesa Andrius Kubilius, ex primo ministro lituano, ha lanciato un allarme ancora più specifico, sostenendo che l’intelligence di diversi paesi, tra cui Germania, Danimarca, Finlandia e Paesi Bassi, indica che Putin potrebbe essere pronto a testare l’Articolo 5 già tra due e quattro anni, quindi entro il 2027, con gli stati baltici come bersaglio più probabile. 

Cosa prevede davvero l’Articolo 5 

Le ipotesi elaborate dagli 007 americani vanno da un attacco informatico contro un paese NATO, all’invio di gruppi armati non identificati per occupare porzioni di territorio (una tattica non troppo diversa da quella adottata dalla Russia in Crimea nel 2014), fino a una vera e propria incursione militare limitata sul fianco orientale dell’Alleanza. La finestra temporale indicata dagli analisti per un’eventuale mossa russa va dall’autunno di quest’anno fino al 2029. Lo scenario più estremo, quello di un’incursione terrestre, resta considerato poco probabile, ma la sua probabilità cresce con il passare del tempo, secondo quanto riportano i rapporti. Una mossa del genere è sempre stata considerata altamente improbabile perché farebbe scattare automaticamente l’Articolo 5 del trattato NATO, quello che impegna tutti i membri alla difesa collettiva. Ma l’Articolo 5 non è altrettanto chiaro quando si tratta di rispondere ad attacchi informatici o ibridi, quelli che restano sotto la soglia di un vero e proprio attacco armato. 

Heather Conley, ricercatrice senior dell’American Enterprise Institute, ha spiegato che proprio questa ambiguità normativa rappresenta da sempre la sfida principale per l’Alleanza: rispondere in modo adeguato ad attacchi che non raggiungono la soglia dell’aggressione militare conclamata. Un precedente istruttivo risale al 2007, quando la Russia lanciò una serie di attacchi informatici contro l’Estonia: in quel caso il paese scelse di gestire la crisi bilateralmente, senza coinvolgere l’intera Alleanza.

L’obiettivo di Putin, qualora decidesse davvero di colpire un paese NATO mentre la guerra in Ucraina è ancora in corso, sarebbe quello di spaccare l’alleanza, hanno spiegato i funzionari americani, separando gli Stati Uniti dai propri alleati europei e mettendo alla prova la credibilità stessa del patto atlantico. 

Interpellati sulla vicenda, i portavoce del Pentagono e del comando alleato in Europa hanno rifiutato di commentare informazioni di intelligence sensibili, mentre l’ufficio del Direttore dell’Intelligence Nazionale non ha risposto alle richieste di chiarimento. Il colonnello Martin O’Donnell, portavoce della NATO, si è limitato a dichiarare che l’Alleanza “sta sempre pensando e preparandosi a qualsiasi scenario” e che resta pronta “a scoraggiare e difendersi quando necessario”. 

Un arsenale sotto pressione su due fronti 

Il quadro tracciato dall’intelligence si intreccia con un problema più concreto e già oggetto di dibattito a Washington: la carenza di alcune munizioni critiche indispensabili per affrontare un eventuale scontro con Russia o Cina. Tra i sistemi più a rischio figurano i missili a lungo raggio Precision Strike Missile e gli Army Tactical Missile Systems, oltre ai missili terra-aria a corto raggio Stinger.

Si aggiungono le scorte in calo di intercettori Patriot, SM-3 e Terminal High Altitude Area Defense, oltre ai radar THAAD e alle unità di artiglieria contraerea. Tom Karako, del Center for Strategic and International Studies, ha sottolineato che armi come il Precision Strike Missile e l’Army Tactical Missile System, entrambi lanciati dal sistema HIMARS, insieme ai missili Stinger, sarebbero fondamentali per respingere un’eventuale invasione terrestre. 

Il Pentagono, dal canto suo, respinge con fermezza queste ricostruzioni. Il portavoce capo Sean Parnell ha definito false le voci su una carenza di munizioni, mentre la portavoce della Casa Bianca Anna Kelly ha assicurato che le forze armate statunitensi dispongono di scorte “più che sufficienti” per servire tutti gli obiettivi strategici del presidente Trump, ricordando che quest’ultimo ha comunque sollecitato i produttori di armamenti a incrementare la produzione. “Abbiamo tutto il necessario per colpire nel momento e nel luogo scelti dal Presidente“, ha dichiarato Parnell, aggiungendo che qualsiasi avversario che scambiasse il rumore mediatico per debolezza americana lo scoprirebbe a proprie spese. 

Le smentite ufficiali, tuttavia, contrastano con quanto emerso da un’inchiesta del Washington Post, ripresa anche dalla stampa internazionale, secondo cui lo stesso presidente Trump sarebbe stato tenuto all’oscuro della reale gravità della crisi delle scorte, con un confronto acceso avvenuto a Camp David tra il presidente e il segretario alla Difesa Pete Hegseth.

Sempre secondo queste ricostruzioni, nei soli cinque mesi di confronto con l’Iran le forze americane avrebbero consumato quasi l’intera riserva di missili di precisione a lungo raggio, con oltre 850 missili Tomahawk lanciati nel solo primo mese di conflitto, più di mille intercettori del sistema THAAD e almeno 1.300 missili balistici tattici. Le scorte di missili ATACMS a corto raggio, quelli richiesti a gran voce da Kiev, sarebbero scese a livelli quasi nulli, mentre tra febbraio e luglio gli Stati Uniti avrebbero consumato circa il 65% delle proprie riserve di intercettori Patriot. 

I numeri del CSIS e il rischio di un doppio fronte 

Un’analisi del Center for Strategic and International Studies, dedicata alle sette munizioni chiave impiegate nella guerra con l’Iran, stima che gli Stati Uniti abbiano impiegato tra 1.060 e 1.430 missili Patriot durante il conflitto, lasciandone in arsenale appena 870. “Se si trattasse soltanto di continuare a combattere contro l’Iran, anche avendo usato circa metà degli intercettori, ne resterebbe comunque la metà: potremmo proseguire ancora a lungo“, ha spiegato Mark Cancian, coautore del rapporto CSIS. “Il problema è che il Pentagono è ora molto preoccupato di cosa questo comporti per il Pacifico occidentale, nei confronti della Cina”. 

La carenza di munizioni critiche ha aperto un dibattito interno al governo americano proprio mentre Trump valuta i prossimi passi verso l’Iran. Il generale Dan Caine, presidente del Comitato dei capi di stato maggiore, ha avvertito la Casa Bianca della scarsità di intercettori per la difesa aerea, un tema che secondo quanto riportato dal Wall Street Journal avrebbe pesato sulla decisione di sospendere temporaneamente ulteriori attacchi contro Teheran.

Caine ritiene che le scorte ridotte non impedirebbero una ripresa delle operazioni militari su larga scala contro l’Iran, ma ne aumenterebbero certamente i rischi. Nel frattempo, secondo fonti citate da agenzie di stampa, il Pentagono avrebbe chiesto un budget straordinario da 50 miliardi di dollari per ricostituire le scorte strategiche, mentre l’amministrazione Trump fa pressione senza precedenti sui grandi produttori della difesa: la Lockheed Martin, a gennaio, ha accettato di triplicare la produzione di missili Patriot, passando da circa 600 unità l’anno nel 2025 a duemila, sebbene l’espansione della capacità produttiva richieda comunque diversi anni prima di tradursi in scorte realmente disponibili. 

Analisti indipendenti da tempo mettono in guardia sul fatto che il consumo di munizioni in Medio Oriente rischi di indebolire la capacità di deterrenza degli Stati Uniti su scala globale, non solo nei confronti della Russia ma anche della Cina. È un timore condiviso anche a Kiev: il presidente ucraino Volodymyr Zelensky ha più volte segnalato il rischio di una carenza imminente di munizioni, precisando in un’intervista al quotidiano tedesco Welt che il deficit generale di missili Patriot non dipende dalla guerra in Medio Oriente, ma rischia comunque di ridurre ulteriormente le possibilità per l’Ucraina di ottenerne di nuovi. 

Quello che emerge, mettendo insieme i rapporti di intelligence sulle intenzioni russe e i dati sulle scorte militari americane, è uno scenario in cui la determinazione della NATO potrebbe essere messa alla prova proprio nel momento in cui gli strumenti per rispondere con fermezza risultano più limitati.

Gli Stati Uniti restano formalmente impegnati a difendere ogni centimetro del territorio alleato, come ribadito a più riprese dai funzionari di Washington, e il Pentagono continua a respingere ogni accusa di debolezza strategica. Resta però il fatto che il calendario indicato dagli analisti, tra l’autunno di quest’anno e il 2029, coincide proprio con la finestra in cui la produzione industriale della difesa americana dovrà colmare il divario aperto da due conflitti combattuti contemporaneamente su fronti diversi del pianeta, un test di resistenza che riguarda tanto gli arsenali quanto la coesione politica dell’intera alleanza atlantica. 

Ceuta, la breccia giuridica che ha aperto la porta a un’ondata migratoria senza precedenti

Ceuta, l’enclave spagnola incastonata sulla costa settentrionale del Marocco, sta vivendo tra il 29 e il 31 luglio 2026 la crisi migratoria più grave dal 2021. In appena ventiquattro ore quasi 49mila persone hanno tentato di attraversare il confine con il Marocco, principalmente a nuoto lungo il frangiflutti del Tarajal, provocando il collasso dei sistemi di accoglienza e costringendo il governo di Pedro Sánchez a mobilitare l’esercito. Chi arriva a Ceuta è, formalmente, già in territorio dell’Unione Europea, perché l’enclave, pur trovandosi geograficamente in Africa, è pienamente parte della Spagna e dello spazio europeo. Non esiste alcun ulteriore confine internazionale da superare: la traversata a nuoto o l’attraversamento delle recinzioni segna già l’ingresso di fatto nel territorio comunitario.

Una sentenza che ha cambiato le regole del gioco

L’elemento scatenante di questa specifica ondata è una sentenza del Tribunale Supremo spagnolo, pronunciata il 29 giugno 2026 e resa definitiva pochi giorni dopo. I giudici della Sala Terza hanno stabilito che le “devoluciones en caliente”, i respingimenti sommari applicati finora a chi tentava l’ingresso irregolare, possono essere utilizzate soltanto contro chi supera fisicamente “elementi di contenimento frontaliero”, come le recinzioni metalliche di Ceuta e Melilla. La sentenza, come riportano fonti giuridiche spagnole, recita testualmente che “chi tenta di entrare a nuoto non supera, né tenta di superare, alcun elemento di contenimento frontaliero”. Questo significa che chi viene intercettato in mare deve necessariamente essere sottoposto alla procedura ordinaria di respingimento, con tutte le garanzie previste dalla legge sugli stranieri: assistenza legale, interprete, possibilità di richiedere protezione internazionale e una risoluzione motivata caso per caso.

La notizia di questo vincolo giuridico si è diffusa rapidamente tra le reti di trafficanti e tra i potenziali migranti nelle città marocchine di confine come Fnideq, ex Castillejos, motivando un’ondata di assalti dal mare senza precedenti. Le autorità ceutíe stimano che, prima del picco di fine luglio, gli arrivi giornalieri viaggiassero già intorno alle 200-300 persone al giorno, per poi esplodere improvvisamente nella giornata del 30 luglio. Il presidente della città autonoma, Juan Jesús Vivas, ha parlato apertamente di “collasso nell’ambito migratorio”, sottolineando che gli ultimi dieci giorni avevano già portato tra 1.500 e 2.000 nuovi arrivi, l’equivalente del 2% della popolazione complessiva dell’enclave.

Non solo marocchini: la variabile delle nazionalità non rimpatriabili

Uno degli aspetti meno raccontati di questa crisi riguarda la composizione reale dei flussi migratori. La narrazione mediatica tende a concentrarsi sui cittadini marocchini, ma tra le migliaia di persone arrivate figurano anche subsahariani e, potenzialmente, cittadini di paesi come la Libia. Questo dettaglio non è irrilevante dal punto di vista giuridico e geopolitico. L’accordo bilaterale di riammissione firmato tra Spagna e Marocco nel 1992, infatti, vale in via principale per i cittadini marocchini, mentre il Marocco non ha alcun obbligo internazionale di riprendere persone di altre nazionalità semplicemente perché transitate sul suo territorio. Questo crea un vuoto operativo enorme: chi non è marocchino, se identificato come tale, difficilmente può essere rimandato indietro con rapidità, e finisce spesso per essere trasferito verso la Spagna continentale e, di fatto, verso il resto dello spazio Schengen.

L’età dei migranti come strategia

Un altro elemento che emerge con chiarezza dalle cronache di questi giorni è l’età estremamente giovane della maggior parte delle persone coinvolte. Non si tratta di una casualità demografica. I minori non accompagnati godono di garanzie legali molto più solide rispetto agli adulti, e la Corte Suprema spagnola ha già dichiarato illegittime, in una sentenza pregressa, le deportazioni di massa di minori marocchini avvenute durante la crisi del 2021, giudicando che l’accordo bilaterale sui rimpatri assistiti non può sostituire le tutele previste dalla legge spagnola sugli stranieri. Questo significa che un minorenne che raggiunge Ceuta ha probabilità molto più basse di essere rimpatriato in tempi brevi rispetto a un adulto, un fattore che le reti di trafficanti conoscono perfettamente e che utilizzano nella pianificazione dei flussi.

Un fenomeno che assume contorni quasi militari

L’entità numerica dell’ondata, quasi 50mila persone in un solo giorno secondo le stime riprese da agenzie internazionali, ha spinto il governo spagnolo a dispiegare non semplici rinforzi di polizia ma l’esercito nazionale. Le forze dell’ordine della Guardia Civil, secondo testimonianze raccolte sul campo, hanno parlato di un vero e proprio “collasso totale” del sistema di controllo frontaliero. Non sono mancati momenti di tensione diretta con le forze dell’ordine spagnole, in un contesto in cui molti dei migranti coinvolti risultano nelle mani di organizzazioni criminali strutturate, più che animati da un percorso migratorio spontaneo e pacifico. Le autorità locali hanno inoltre recuperato tra i 9 e i 19 corpi di persone annegate durante i tentativi di attraversamento, un bilancio drammatico che testimonia la pericolosità della rotta.

Il business miliardario dei trasferimenti illegali verso la penisola

Una volta entrati a Ceuta, molti migranti non restano nell’enclave. Negli anni scorsi la Guardia Civil e la Policía Nacional hanno smantellato diverse reti criminali specializzate nel trasporto illegale di persone verso Algeciras e la Spagna continentale, utilizzando piccole imbarcazioni pneumatiche e persino moto d’acqua per attraversare lo Stretto di Gibilterra di notte. Le cifre emerse dalle indagini parlano di pagamenti che vanno da 1.500 a oltre 13mila euro a persona, un giro d’affari che si traduce in milioni di euro di profitto per le organizzazioni criminali coinvolte. Da Algeciras, la strada verso la Francia, l’Italia e il resto del sud dell’Europa è aperta, grazie alla libertà di circolazione garantita dallo spazio Schengen. Questo rende Ceuta non solo un punto di ingresso, ma un vero e proprio snodo logistico per la migrazione irregolare verso l’intero continente.

Lo scontro diplomatico e il nodo del coordinamento europeo

La crisi ha avuto immediate ripercussioni diplomatiche. Il governo italiano guidato da Giorgia Meloni ha valutato pubblicamente la sospensione degli accordi di Schengen con la Spagna, una mossa che ha provocato la convocazione dell’ambasciatore italiano da parte di Madrid. Sul fronte interno spagnolo, il Ministero dell’Interno, guidato da Fernando Grande-Marlaska, ha respinto la richiesta del presidente di Ceuta di dichiarare lo stato di emergenza nazionale, sostenendo che la normativa sulla protezione civile non contempla i flussi migratori come rischio rilevante ai fini di tale dichiarazione. Le forze di sicurezza dello Stato hanno inoltre denunciato la passività del Marocco nel controllo del valico del Tarajal e la lentezza del governo centrale, che avrebbe impiegato oltre sei ore per mobilitare l’esercito dopo la richiesta formale delle autorità locali.

Questa vicenda mette in luce, ancora una volta, quanto la gestione delle frontiere esterne dell’Unione Europea resti frammentata tra decisioni nazionali, sentenze giudiziarie interne e accordi bilaterali datati, come quello siglato tra Spagna e Marocco nel lontano 1992. Senza un coordinamento europeo strutturale, capace di armonizzare le procedure di identificazione, asilo e rimpatrio tra i diversi Stati membri, episodi come quello di Ceuta rischiano di ripetersi con frequenza crescente, trasformando singole crisi locali in questioni geopolitiche che coinvolgono l’intero continente.

Odissea di Nolan diventa un’esca per falsi streaming che rubano dati e carte 

Siti in più lingue promettono la visione gratuita del film di Christopher Nolan, ma conducono a moduli che raccolgono credenziali personali e informazioni bancarie. 

La grande attesa per Odissea, il nuovo film di Christopher Nolan, è diventata il pretesto per una campagna di truffe online. Falsi portali di streaming attirano gli utenti con la promessa di vedere gratuitamente la pellicola e li spingono a consegnare dati personali, password e informazioni di pagamento. 

L’allarme arriva da Kaspersky, che riferisce di avere individuato pagine fraudolente realizzate in diverse lingue. La scelta non è casuale: consente agli autori del raggiro di sfruttare la popolarità internazionale del film e, nello stesso tempo, di presentare a ogni vittima un sito apparentemente adattato al proprio Paese. 

Come funziona il falso streaming 

Il percorso costruito dai truffatori imita quello di una normale piattaforma video. La pagina annuncia la disponibilità gratuita di Odissea, mostra un lettore multimediale e spesso aggiunge recensioni e valutazioni attribuite a utenti che dichiarano di avere già visto il film. Sono elementi studiati per ridurre la diffidenza e far apparire il servizio più credibile. 

Quando si prova ad avviare la riproduzione, il video non parte. Al suo posto compare la richiesta di creare un account per «sbloccare» il contenuto e continuare la visione. La prima schermata domanda nome, cognome e indirizzo e-mail; quelle successive invitano a scegliere una password e a inserire i dati della carta con il pretesto di attivare una prova gratuita. 

La promessa di un accesso illimitato, disponibile anche da più dispositivi e attivabile in circa un minuto, completa l’illusione. In realtà non esiste alcun film da guardare: il vero obiettivo è raccogliere informazioni utilizzabili per frodi finanziarie o per tentare l’accesso ad altri account della vittima. 

Il rischio aumenta quando la password viene riutilizzata 

La sottrazione dei dati della carta è il pericolo più immediato, ma non l’unico. Se l’utente inserisce una password già usata per la posta elettronica, i social network o altri servizi, i criminali possono provarla anche su quelle piattaforme. È il motivo per cui una singola registrazione su un sito fraudolento può trasformarsi in una compromissione più ampia dell’identità digitale. 

La presenza di versioni nella lingua dell’utente rende inoltre più difficile riconoscere il raggiro a colpo d’occhio. Un italiano può trovarsi davanti a testi, pulsanti e istruzioni correttamente localizzati; lo stesso schema viene poi replicato, quasi senza modifiche, per il pubblico di altri Paesi. 

I segnali che devono far scattare l’allarme 

Il primo indizio è l’offerta stessa. Se un film appena arrivato nelle sale viene proposto gratuitamente da una piattaforma sconosciuta, è opportuno fermarsi prima di inserire qualunque informazione. Anche un lettore che interrompe subito la riproduzione e pretende una registrazione, soprattutto accompagnata dalla richiesta dei dati bancari, è un segnale tipico delle campagne di phishing. 

Occorre poi controllare con attenzione l’indirizzo del sito. Domini insoliti, errori nel nome del servizio, pagine prive di informazioni societarie verificabili e pressioni a completare rapidamente la procedura sono elementi da non ignorare. Recensioni entusiastiche inserite direttamente nella pagina non dimostrano l’affidabilità del portale: possono essere state create dagli stessi truffatori. 

Come proteggersi e cosa fare se si sono inseriti i dati 

La regola più efficace è utilizzare soltanto cinema, piattaforme ufficiali e servizi di streaming riconosciuti. Prima di registrarsi bisogna verificare l’URL e raggiungere il sito digitandone direttamente l’indirizzo o passando dall’app ufficiale, senza fidarsi di link ricevuti nei messaggi o trovati in annunci poco trasparenti. 

È inoltre importante usare una password diversa per ogni account e attivare l’autenticazione a due fattori, in particolare sulla posta elettronica e sulle applicazioni finanziarie. Per i pagamenti online si possono impiegare carte prepagate o strumenti che non espongano direttamente il conto principale, mantenendo comunque sotto controllo i movimenti. 

Chi ha già completato la falsa registrazione dovrebbe cambiare immediatamente la password inserita e modificarla anche su tutti gli altri servizi nei quali era stata riutilizzata. Se sono stati comunicati i dati della carta, è necessario contattare senza ritardo la banca o l’emittente, verificare le operazioni e valutare il blocco dello strumento di pagamento. 

Una truffa costruita sull’urgenza 

Le campagne legate ai grandi eventi culturali funzionano perché sfruttano curiosità, entusiasmo e paura di restare esclusi. Nel caso di Odissea, la visibilità del film offre ai criminali un’esca riconoscibile in molti Paesi e una finestra temporale ideale: nei giorni dell’uscita, l’utente è più incline a cliccare e meno disposto ad aspettare. 

Il meccanismo non dipende quindi dal titolo scelto. Lo stesso modello può riapparire con altri film, serie televisive, concerti o eventi sportivi molto attesi. Cambia il richiamo, ma la sequenza resta la stessa: promessa eccezionale, falso accesso gratuito, richiesta di registrazione e raccolta dei dati. Riconoscere questa struttura è la difesa più utile anche quando la prossima esca avrà un nome diverso. 

Morte Fakir a Bologna: corteo al Pilastro, video e inchiesta

Una settimana dopo la morte di Abderrahim Fakir, Bologna torna in piazza. Nel pomeriggio di domenica 26 luglio il quartiere Pilastro ospita il corteo in ricordo del 42enne di origini marocchine, morto domenica 19 luglio durante un fermo di polizia in via Svevo, mentre era ammanettato a terra con le caviglie legate.

Le forze dell’ordine parlano di “attenzione massima” ma escludono, al momento, segnali concreti di nuovi disordini: non risulterebbero infatti attività o proteste particolari in preparazione da parte di antagonisti o attivisti dei centri sociali, molto presenti nel quartiere popolare e multietnico della periferia nord-est della città.

Per il presidio dell’ordine pubblico è comunque previsto un dispositivo imponente, con l’impiego della Digos, dei reparti mobili e di rinforzi provenienti da fuori regione, una modalità che la Questura definisce ordinaria e non legata a uno specifico allarme. La prudenza è comprensibile: lunedì 20 luglio il centro di Bologna era stato teatro di una lunga guerriglia urbana, con vetrine distrutte, arredi urbani devastati, un’auto del Comune data alle fiamme e un bilancio finale di 64 agenti feriti, dopo che il presidio pacifico convocato in piazza del Nettuno dal sindaco Matteo Lepore era degenerato in scontri davanti alla Prefettura, tra lanci di bombe carta, cariche, lacrimogeni e idranti.

Chi era Abderrahim Fakir e cosa è successo il 19 luglio

Abderrahim Fakir aveva 42 anni ed era arrivato in Italia dal Marocco quando ne aveva sette. Viveva a Borgonuovo, frazione di Sasso Marconi, in provincia di Bologna, ma aveva parte della famiglia e molti amici proprio al Pilastro.

Aveva i documenti in regola e al momento della morte era in attesa del rinnovo del permesso di soggiorno. Nelle settimane precedenti la tragedia, la sua salute mentale si sarebbe deteriorata: il 20 giugno si era procurato un taglio a un polso e si era presentato al pronto soccorso chiedendo di parlare con uno psichiatra, come risulta da un verbale ospedaliero. La mattina di domenica 19 luglio l’uomo si trovava nella zona dei garage di via Svevo in evidente stato di agitazione.

L’intervento della polizia inizia alle 11:59: gli agenti usano lo spray al peperoncino e lo immobilizzano a terra, a faccia in giù, legandogli polsi e caviglie. Un video girato da un residente dalla finestra di casa mostra Fakir con un poliziotto a cavalcioni sulla schiena e uno sulle gambe, mentre per oltre due minuti urla “basta, aiuto” fino a restare immobile. I soccorritori della Croce Rossa, intervenuti con un equipaggio di volontari senza medico né infermiere, tentano invano le manovre di rianimazione. Il decesso viene constatato alle 12:53 da un medico del 118.

L’inchiesta della Procura e il nodo dello scudo penale

La Procura di Bologna, guidata dal procuratore Paolo Guido con i pm Francesca Arienti e Domenico Ambrosino, procede per omicidio colposo e ha iscritto sei persone, i due poliziotti del commissariato Bolognina-Pontevecchio e i quattro operatori sanitari intervenuti, nel registro delle annotazioni preliminari, il cosiddetto modello 45 bis introdotto dall’ultimo decreto sicurezza.

Si tratta di una delle prime applicazioni in Italia della norma definita dai critici “scudo penale”, che il ministro dell’Interno Matteo Piantedosi ha difeso spiegando che riguarda persone che sembrano aver agito in presenza di una causa di giustificazione. Gli investigatori stanno acquisendo decine di video girati dai residenti, le comunicazioni radio, le telefonate degli agenti e le immagini della bodycam indossata dal capopattuglia, mentre nella casa dell’uomo sono stati sequestrati pc e cellulari, senza che venissero trovate sostanze stupefacenti. Sotto la lente dei magistrati c’è anche la catena dei soccorsi, partita con un codice verde: l’avvocato dei poliziotti sostiene che i suoi assistiti abbiano chiesto due volte l’invio di un’ambulanza con automedica per una persona in crisi psichica, ricostruzione che l’Ausl di Bologna ha smentito sulla base delle registrazioni della centrale operativa del 118.

Il nuovo video, l’autopsia e lo scontro tra i legali

A tenere alta la tensione è arrivato un nuovo filmato, anch’esso ripreso da una finestra di via Svevo, che mostra le fasi successive al decesso: un’agente della scientifica solleva il lenzuolo che copre il corpo e sotto la nuca dell’uomo è visibile una pozza di sangue, mentre il volto appare segnato da rivoli scuri.

Le immagini hanno innescato un durissimo botta e risposta tra le difese. Per Fabio Anselmo, legale della famiglia e già avvocato dei Cucchi, “prima di essere sbattuto per terra il volto e la testa di Fakir erano integri” e il sangue trovato nei polmoni, confermato dalla tac e dai primi esiti dell’autopsia eseguita venerdì 24 luglio al Sant’Orsola, sarebbe stato inalato a causa delle percosse: “Fakir è morto per una asfissia posturale meccanica violenta”, sostiene, respingendo ogni riferimento alla cocaina.

Di segno opposto la lettura di Gabriele Bordoni, difensore dei due agenti, secondo cui l’unica ferita sarebbe alla nuca, che l’uomo si sarebbe procurato da solo strisciando per terra mentre veniva trattenuto, dopo aver morso la gamba di un poliziotto. Saranno i superperiti nominati dalla Procura, che da lunedì inizieranno l’analisi degli elementi raccolti, a stabilire cause, tempi e circostanze della morte.

La politica divisa e l’appello della famiglia

Il caso ha acceso uno scontro politico durissimo. La premier Giorgia Meloni ha parlato di fatto “inaccettabile”, mentre la segretaria del Pd Elly Schlein ha dichiarato che “quando un uomo muore durante un’operazione di fermo, lo Stato ha fallito”. Piantedosi ha promesso che “non sarà un nuovo caso Cucchi”, ma ha anche accusato il sindaco Lepore di aver convocato la piazza in modo inconsapevole, sottovalutando i rischi.

Proprio al primo cittadino, bersaglio di minacce sui social, la Prefettura ha deciso di assegnare la scorta. Parole di equilibrio sono arrivate dal cardinale Matteo Zuppi, arcivescovo di Bologna e presidente della Cei, secondo cui la solidarietà verso le forze di polizia è piena ed “è proprio nel loro interesse valutare i fatti e verificare se ci siano stati eventuali errori e responsabilità”, perché affrettare le conclusioni alimenta soltanto la polarizzazione.

In mezzo al frastuono resta la voce della famiglia, che si è sempre dissociata dalle violenze. “Si chiamava Abderrahim Fakir. Era mio zio. Non era un numero, non era una notizia: era una persona amata”, ha detto la nipote Yossra dal palco di piazza del Nettuno, mentre la sorella ha chiesto che “non ci sia vendetta, non ci sia caos”. È questo lo spirito con cui il Pilastro, tra un fiore deposto in via Deledda e l’assemblea nazionale già convocata per il 12 settembre sotto le Due Torri, chiede oggi verità e giustizia per la morte di Fakir.

GPT-Red: l’IA di OpenAI che attacca ChatGPT per renderlo più sicuro

OpenAI ha sviluppato un’intelligenza artificiale specializzata nell’attaccare altri modelli di intelligenza artificiale. Si chiama GPT-Red e il suo compito è individuare vulnerabilità, sperimentare nuove forme di manipolazione e generare attacchi sempre più sofisticati contro i sistemi GPT.

L’obiettivo, almeno apparentemente paradossale, è utilizzare un modello offensivo per rendere più sicuri quelli destinati agli utenti. GPT-Red non è quindi un nuovo chatbot commerciale e non verrà messo a disposizione del pubblico. È uno strumento interno di sicurezza, progettato per agire come un red teamer automatico e sottoporre i modelli di OpenAI a una pressione continua.

La società sostiene che questo sistema abbia già contribuito all’addestramento di GPT-5.6 Sol, descritto come il modello più resistente alle iniezioni di prompt realizzato finora da OpenAI. Secondo i dati diffusi dall’azienda, GPT-5.6 Sol registra un numero di errori sei volte inferiore nel benchmark più difficile dedicato alle iniezioni dirette rispetto al miglior modello disponibile appena quattro mesi prima.

Il problema delle istruzioni nascoste

Per comprendere l’importanza di GPT-Red bisogna partire da una delle vulnerabilità più serie dell’intelligenza artificiale generativa: la prompt injection.

Un normale utente comunica con un modello scrivendo istruzioni. Lo stesso modello, però, può ricevere informazioni anche da pagine web, documenti, email, repository di codice, applicazioni collegate o risultati prodotti da altri strumenti. Un aggressore può nascondere all’interno di questi contenuti una seconda istruzione, concepita per entrare in conflitto con la richiesta originale dell’utente.

L’intelligenza artificiale rischia così di scambiare un contenuto esterno per un comando da eseguire.

Un utente potrebbe chiedere al sistema di riassumere un documento, mentre nel documento è stata inserita un’istruzione invisibile o apparentemente innocua che ordina al modello di copiare informazioni riservate, inviare credenziali a un server esterno, modificare un pagamento oppure ignorare le regole di sicurezza.

OWASP, una delle organizzazioni di riferimento per la sicurezza delle applicazioni, classifica la prompt injection come il primo rischio della propria graduatoria dedicata alle applicazioni basate su grandi modelli linguistici. L’attacco consiste nella manipolazione dell’input per alterare il comportamento del modello, aggirarne le difese o indurlo a compiere azioni non previste.

Il pericolo aumenta con la diffusione degli agenti autonomi. Un chatbot tradizionale si limita principalmente a produrre testo. Un agente può invece consultare file, leggere la posta elettronica, utilizzare strumenti, modificare documenti, interagire con siti web, eseguire codice o avviare procedure operative.

Più capacità operative vengono affidate all’intelligenza artificiale, maggiori sono le conseguenze di una sua eventuale manipolazione.

Anche la stampa israeliana specializzata in tecnologia e sicurezza ha descritto la prompt injection come una tecnica attraverso la quale un aggressore inserisce istruzioni malevole in contenuti apparentemente normali, inducendo un agente a esporre informazioni riservate, eseguire codice o effettuare operazioni indesiderate. Le analisi in lingua ebraica sottolineano soprattutto il rischio dell’agent hijacking, cioè la possibilità di prendere indirettamente il controllo del comportamento di un agente attraverso testi manipolati.

Come viene addestrato GPT-Red

Il red teaming è una pratica consolidata nella sicurezza informatica. Un gruppo di specialisti assume temporaneamente il ruolo dell’aggressore e tenta di violare un sistema prima che possa farlo un criminale.

Nel settore dell’intelligenza artificiale questo lavoro richiede la costruzione di prompt ingannevoli, scenari realistici, tentativi di jailbreak e attacchi capaci di sfruttare il modo in cui il modello interpreta linguaggio e contesto.

Il problema è la scala. I ricercatori umani possono trovare vulnerabilità particolarmente creative, ma non possono generare e verificare milioni di varianti con la velocità necessaria per seguire l’evoluzione dei modelli.

GPT-Red nasce per superare questo limite. Il sistema invia un prompt al modello bersaglio, osserva la risposta, valuta il risultato e modifica l’attacco. Il processo continua fino al raggiungimento dell’obiettivo oppure fino all’esaurimento delle strategie disponibili.

GPT-Red non esegue soltanto una raccolta di attacchi già conosciuti. Impara a produrne di nuovi attraverso un processo competitivo.

OpenAI lo addestra mediante apprendimento per rinforzo in self-play. GPT-Red interpreta la parte dell’attaccante, mentre un insieme diversificato di modelli assume quella dei difensori. L’attaccante riceve una ricompensa quando provoca un errore valido. I difensori vengono invece premiati quando resistono alla manipolazione e completano correttamente il compito richiesto dall’utente.

Quando i difensori migliorano, gli attacchi più semplici smettono di funzionare. GPT-Red è quindi costretto a cercare tecniche più complesse, creative e difficili da riconoscere. Il risultato è una corsa agli armamenti controllata all’interno dell’ambiente di addestramento.

OpenAI afferma di aver dedicato al progetto una quantità di potenza di calcolo paragonabile ad alcune delle sue maggiori operazioni di post-addestramento. Si tratterebbe di un investimento computazionale eccezionale per un modello destinato esclusivamente alla sicurezza.

Questa impostazione non è isolata nel panorama della ricerca. Studi recenti come PISmith utilizzano l’apprendimento per rinforzo per addestrare modelli offensivi capaci di ottimizzare iniezioni di prompt contro sistemi protetti. I risultati indicano che anche alcune delle difese più avanzate restano vulnerabili quando gli attacchi possono adattarsi dinamicamente alle risposte del bersaglio.

Un altro progetto, PI-Hunter, costruisce scenari realistici in cui istruzioni malevole vengono nascoste in fonti esterne. Il sistema modifica progressivamente i casi di test in base alle reazioni dell’agente, con l’obiettivo di identificare non soltanto se esiste una vulnerabilità, ma anche dove nasce e come si propaga durante l’esecuzione di un compito.

GPT-Red contro gli esseri umani

Uno dei risultati più significativi riguarda il confronto con i red teamer umani. OpenAI ha testato GPT-Red in nuovi ambienti, differenti da quelli utilizzati durante l’addestramento, per verificare se il sistema fosse in grado di generalizzare.

Nel test basato su una versione interna dell’arena per le iniezioni indirette sviluppata da Dziemian e altri ricercatori, GPT-Red e gli specialisti umani dovevano proporre attacchi contro GPT-5.1.

GPT-Red avrebbe completato con successo l’attacco nell’84 per cento degli scenari, mentre gli esseri umani si sarebbero fermati al 13 per cento.

Il risultato non dimostra necessariamente che l’intelligenza artificiale sia più intelligente di un esperto di sicurezza. Indica piuttosto che un modello automatizzato può provare molte più varianti, analizzare immediatamente ogni risposta e continuare a modificare la strategia senza stanchezza.

Il confronto presenta inoltre alcuni limiti. I dati sono stati pubblicati dalla stessa OpenAI, il benchmark è stato replicato internamente e non sono ancora disponibili tutti i dettagli tecnici necessari per una valutazione indipendente completa. La società ha annunciato la pubblicazione di un preprint più approfondito, che dovrebbe consentire alla comunità scientifica di esaminare metodologia, criteri di successo e possibili limitazioni.

Il distributore automatico manipolato

Per mettere alla prova GPT-Red fuori dai benchmark teorici, OpenAI lo ha utilizzato contro un distributore automatico gestito da un agente di intelligenza artificiale all’interno dei propri uffici.

Il sistema, prodotto da Andon Labs, amministrava prezzi, disponibilità e ordini. GPT-Red ha inizialmente sperimentato gli attacchi in una simulazione, osservando le chiamate agli strumenti e adattando progressivamente le istruzioni. L’attacco è stato successivamente trasferito all’agente in produzione.

Secondo OpenAI, GPT-Red è riuscito a raggiungere tre obiettivi. Ha ridotto a 50 centesimi il prezzo di un prodotto costoso già presente nel distributore, ha ordinato un nuovo articolo da oltre 100 dollari per rivenderlo allo stesso prezzo minimo e ha annullato l’ordine di un altro cliente.

Il caso del distributore mostra che la prompt injection non riguarda soltanto risposte sbagliate o contenuti indesiderati. Può produrre conseguenze economiche e operative nel mondo reale.

OpenAI ha comunicato le vulnerabilità al produttore e ha dichiarato che nuove protezioni sono in fase di sperimentazione. Non sono stati tuttavia resi pubblici tutti i dettagli degli attacchi, una scelta comprensibile dal punto di vista della sicurezza, ma che limita la possibilità di verificare dall’esterno l’effettiva gravità delle falle.

GPT-Red è stato utilizzato anche contro un agente Codex da riga di comando basato su GPT-5.4 mini. La prova comprendeva dieci scenari di esfiltrazione di dati sensibili. Il sistema offensivo si è dimostrato più efficace e più efficiente nell’uso dei token rispetto a un modello GPT-5.5 guidato da un normale prompt di red teaming.

La scoperta degli attacchi “Fake Chain-of-Thought”

Uno dei risultati più interessanti prodotti dalle versioni preliminari di GPT-Red è l’individuazione di una nuova categoria di attacchi diretti chiamata “Fake Chain-of-Thought”.

In questa tecnica, il contenuto malevolo viene presentato come se fosse una parte del ragionamento interno già prodotto o autorizzato dal modello. L’aggressore tenta quindi di confondere il sistema riguardo alla provenienza e al livello gerarchico dell’istruzione.

Le prime versioni dell’attacco avrebbero ottenuto un tasso di successo superiore al 95 per cento contro GPT-5.1. Dopo l’addestramento avversariale, lo stesso valore sarebbe sceso sotto il 10 per cento su GPT-5.6 Sol.

Una vulnerabilità simile, definita anche CoT Forgery, è stata analizzata da ricercatori che hanno mostrato come un modello possa essere ingannato attraverso ragionamenti contraffatti, costruiti per far apparire legittima una richiesta che dovrebbe essere respinta. L’attacco sfrutta il fatto che alcuni modelli riconoscono la gerarchia delle istruzioni anche attraverso stile, struttura e formulazione del testo, non soltanto attraverso marcatori tecnici affidabili.

Il dato più rilevante non è soltanto la scoperta dell’attacco. È la possibilità di trasformare automaticamente ogni vulnerabilità riuscita in materiale di addestramento per il modello successivo.

Un’intelligenza artificiale che migliora la propria sicurezza

OpenAI utilizza i precursori di GPT-Red nell’addestramento dei modelli di produzione a partire da GPT-5.3. Il meccanismo consiste nel generare attacchi sempre più efficaci e presentarli ai modelli difensori, in modo che imparino a riconoscerli e a resistere.

L’azienda afferma che GPT-5.6 Sol fallisce soltanto nello 0,05 per cento delle iniezioni dirette prodotte da GPT-Red all’interno di una vasta raccolta di ambienti di robustezza. Alcuni benchmark dedicati alle iniezioni indirette nei sistemi di navigazione e negli strumenti per sviluppatori avrebbero inoltre superato il 97 per cento di accuratezza.

Questi numeri devono essere interpretati con cautela. Una buona prestazione nei benchmark interni non equivale alla risoluzione definitiva del problema. Le iniezioni di prompt possono assumere forme imprevedibili, dipendono dal contesto e cambiano quando vengono modificati gli strumenti disponibili all’agente.

La sicurezza di un sistema non può essere dimostrata soltanto dal fatto che resiste agli attacchi prodotti dal modello con cui è stato addestrato.

Per questa ragione OpenAI dichiara di valutare GPT-Red anche su scenari esclusi dall’addestramento. La società sostiene inoltre che continuerà ad affiancare al sistema automatico il red teaming umano, le verifiche di soggetti esterni, il monitoraggio in tempo reale e protezioni disposte su più livelli.

Le fonti arabe che hanno seguito l’evoluzione delle misure di sicurezza di OpenAI hanno posto particolare attenzione sul cosiddetto Lockdown Mode, una modalità pensata per ridurre l’esposizione dei dati sensibili limitando l’interazione del modello con fonti e sistemi esterni. La copertura in lingua araba evidenzia un punto centrale: nei contesti più delicati, aumentare la sicurezza può richiedere anche una riduzione delle capacità operative disponibili all’agente.

OpenAI, al contrario, sostiene che i miglioramenti ottenuti con GPT-Red non derivino da un modello diventato semplicemente più prudente o incline a rifiutare le richieste. L’azienda dichiara di aver verificato separatamente le capacità generali e i casi di rifiuto eccessivo, senza rilevare una diminuzione significativa delle prestazioni normali.

Perché GPT-Red resterà segreto

GPT-Red non verrà distribuito al pubblico. OpenAI vuole mantenere separate le capacità offensive del sistema dai modelli commerciali, trasferendo soltanto la maggiore resistenza ottenuta durante l’addestramento.

La scelta pone una questione delicata. Un modello capace di individuare automaticamente vulnerabilità, produrre prompt malevoli e perfezionare attacchi contro agenti reali potrebbe diventare uno strumento molto potente anche nelle mani di criminali informatici.

GPT-Red è utile proprio perché possiede competenze che potrebbero essere pericolose se diffuse senza controllo.

Il progetto rappresenta quindi un esempio evidente del carattere duale della ricerca sulla sicurezza. Le stesse tecniche utilizzate per scoprire e correggere una vulnerabilità possono essere impiegate per sfruttarla.

La ricerca indipendente sta già procedendo nella stessa direzione. Framework automatici come AutoRed, AgenticRed ed EVA utilizzano modelli generativi, cicli di feedback e sistemi evolutivi per produrre attacchi più vari, adattivi e trasferibili tra modelli differenti. Alcuni esperimenti mostrano che le istruzioni malevole sviluppate contro un agente possono funzionare anche contro sistemi forniti da aziende diverse, indicando la presenza di debolezze comportamentali condivise.

Questo significa che la sfida non riguarda esclusivamente OpenAI. Riguarda qualsiasi azienda che affidi a un modello linguistico l’accesso a dati, account, strumenti o procedure aziendali.

La nuova corsa tra intelligenze artificiali offensive e difensive

GPT-Red segna un passaggio importante nella storia della sicurezza informatica. Per anni gli esseri umani hanno attaccato i sistemi per trovare errori. Ora un’intelligenza artificiale può produrre attacchi contro un’altra intelligenza artificiale, trasformando i successi dell’aggressore nell’addestramento del difensore.

OpenAI descrive questo processo come un volano di auto-miglioramento. I modelli attuali vengono impiegati per rendere più sicura la generazione successiva. La nuova generazione, diventata più resistente, obbliga il red teamer automatico a sviluppare tecniche ancora più sofisticate.

La sicurezza smette così di essere una verifica effettuata soltanto alla fine dello sviluppo e diventa una competizione continua incorporata nell’addestramento stesso.

Resta però un interrogativo fondamentale. Se gli attaccanti artificiali diventeranno sempre più capaci, le loro competenze potranno essere davvero confinate negli ambienti controllati delle grandi aziende? E quanto a lungo le difese riusciranno a precedere tecniche offensive che possono essere generate automaticamente anche da soggetti esterni?

GPT-Red mostra una possibile risposta, ma anche la dimensione del problema. L’intelligenza artificiale può contribuire a correggere le proprie debolezze, purché i test non rimangano chiusi all’interno di benchmark costruiti dagli stessi sviluppatori e purché il controllo umano continui ad avere un ruolo reale.

Il futuro degli agenti digitali dipenderà dalla loro capacità di distinguere una richiesta legittima da un ordine nascosto, di rispettare le autorizzazioni e di arrestarsi davanti a un’azione irreversibile. Un agente che sa ragionare, navigare e utilizzare strumenti deve anche imparare a non obbedire alla voce sbagliata.

Vulnerabilità WordPress “wp2shell” trovata da ChatGpt

Un bug scoperto da un ricercatore (e da un’IA)

La vulnerabilità “wp2shell” nasce dall’indagine di Adam Kues, ricercatore di sicurezza presso Assetnote / Searchlight Cyber, che ha analizzato il core di WordPress usando il modello di intelligenza artificiale GPT‑5.6 “Sol Ultra”.
Nel corso di questa analisi, l’IA ha contribuito a individuare e concatenare due difetti distinti nel codice – una SQL injection e un errore di gestione delle rotte nella REST API – in un’unica catena di attacco capace di portare da un semplice input HTTP anonimo alla completa esecuzione di codice sul server.

Parallelamente, altri ricercatori – indicati con gli handle TF1T, dtro e haongo – hanno segnalato al team di sicurezza di WordPress la componente di SQL injection, poi catalogata come CVE‑2026‑60137.
La parte più critica, CVE‑2026‑63030, ovvero la “confusione” tra le rotte batch della REST API e i normali handler che consente di aggirare i controlli e arrivare alla Remote Code Execution, è invece attribuita direttamente ad Adam Kues e al suo lavoro con Searchlight Cyber.

Cronologia: dalla scoperta alla patch

Secondo la ricostruzione fornita da fonti tecniche e blog di sicurezza, la catena wp2shell è stata riportata al programma di bug bounty di WordPress (HackerOne) prima della metà di luglio 2026.
Il 17 luglio 2026 WordPress ha rilasciato d’urgenza la versione 7.0.2, un aggiornamento di sicurezza che corregge entrambe le vulnerabilità, con backport sulle versioni precedenti (6.9.5 e 6.8.6) e forzando gli update automatici per milioni di installazioni interessate.

Nei primi giorni dopo la patch, i dettagli tecnici completi della catena di exploit sono stati volutamente tenuti parzialmente riservati, per dare ai difensori il tempo di aggiornare i sistemi prima che il codice di attacco circolasse pubblicamente.
Già entro il 20–21 luglio, però, diversi CERT nazionali e siti specializzati hanno segnalato prove di sfruttamento reale della vulnerabilità, con exploit automatizzati che scandagliano la rete alla ricerca di siti WordPress non aggiornati.

Natura tecnica della vulnerabilità

Wp2shell è una catena di due bug nel core di WordPress, sfruttabile anche su installazioni “pulite”, senza alcun plugin di terze parti.
Il primo tassello è CVE‑2026‑60137, una SQL injection facilitata in una componente di query del core: permette a un attaccante non autenticato di manipolare il database inviando richieste appositamente costruite.

Il secondo tassello, CVE‑2026‑63030, riguarda l’endpoint batch della REST API: a causa di una gestione errata delle rotte, WordPress può validare una sub‑richiesta rispetto a un handler, ma poi eseguirla con un altro, di fatto bypassando la funzione di validazione e aprendo la strada all’esecuzione arbitraria di codice.
Concatenando questi due difetti in una sola richiesta HTTP, un attaccante anonimo può creare account amministratore nascosti, caricare plugin malevoli, installare web shell persistenti e trasformare il sito in una piattaforma per spam, phishing o ulteriore movimento laterale all’interno del server.

Le versioni impattate includono WordPress 6.8, l’intera serie 6.9 fino alla 6.9.4 e le release 7.0.0–7.0.1, oltre a una build beta di WordPress 7.1.
Le versioni 7.0.2, 6.9.5 e 6.8.6 vengono indicate come correttive, in quanto chiudono la finestra di attacco per entrambe le vulnerabilità, mentre le release precedenti alla 6.8 sono considerate non affette dalla catena wp2shell.

Quanti siti sono a rischio nel mondo

WordPress alimenta circa il 40% di tutti i siti presenti su Internet, secondo stime consolidate riportate da numerosi osservatori di sicurezza: questo significa centinaia di milioni di installazioni attive.
Proprio per questa ubiquità, una vulnerabilità nel core – e non in un singolo plugin – ha un impatto potenziale ben superiore, perché colpisce indiscriminatamente blog personali, siti di news, e‑commerce, portali istituzionali e progetti editoriali di ogni scala.

Le stime più prudenti indicano “oltre 400 milioni” di siti che hanno eseguito o eseguono una versione vulnerabile della serie 6.9.x o 7.0.x, anche se questo numero include installazioni già aggiornate dopo l’uscita della patch.
Un’analisi su un campione di 3.500 siti, condotta dal consulente di sicurezza Daniel Card, ha rilevato che meno del 15% risultava ancora vulnerabile nei giorni successivi al rilascio della 7.0.2: applicando questa percentuale al bacino complessivo, si arriva comunque a una stima di circa 90 milioni di siti ancora esposti.

Altre fonti qualitativamente simili parlano di “decine di milioni di siti in pericolo” e di “milioni di pagine web” su cui WordPress ha forzato l’aggiornamento per ridurre la superficie di attacco.
La cifra più ampia, spesso citata nei comunicati, è quella di “oltre 500 milioni di pagine” potenzialmente interessate, cioè l’intero universo di installazioni WordPress che, in teoria, potrebbero trovarsi su una versione vulnerabile se non aggiornate.

Un caso emblematico del nuovo rapporto fra AI e sicurezza

L’elemento che rende wp2shell particolarmente significativo sul piano giornalistico è il modo in cui è stato scoperto: non solo da un ricercatore umano, ma da una collaborazione stretta fra analista e sistema di intelligenza artificiale avanzato.
Adam Kues ha spiegato che GPT‑5.6 Sol Ultra ha impiegato poche ore per scrivere la catena di attacco completa – dalla SQL injection alla Remote Code Execution – mentre comprendere pienamente la logica generata ha richiesto al ricercatore molto più tempo.

Il caso wp2shell entra così nel dibattito più ampio su come l’IA generativa possa diventare uno strumento di potenziamento, non solo per gli sviluppatori e i difensori, ma anche, potenzialmente, per gli aggressori che cercano vulnerabilità ad alto impatto economico e operativo.
La stessa Searchlight Cyber ha pubblicato analisi in cui nota come exploit broker siano disposti a pagare centinaia di migliaia di dollari per una RCE nel core di WordPress, a conferma del valore strategico di bug come wp2shell nel mercato delle vulnerabilità.

Telecamere obbligatorie in auto: l’Europa ci protegge o ci sorveglia?

Dal 7 luglio 2026 tutte le nuove auto immatricolate nell’Unione Europea dovranno essere dotate di un sistema di Advanced Driver Distraction Warning, un dispositivo che, di fatto, introduce una telecamera interna puntata sul conducente come requisito standard di sicurezza. Dietro una formula apparentemente tecnica si apre però un fronte molto più ampio, che riguarda la natura stessa del controllo digitale a bordo dei veicoli, il trattamento dei dati biometrici e la capacità reale dei cittadini di capire e verificare cosa viene registrato, elaborato e potenzialmente conservato.

Il quadro normativo europeo: da GSR2 all’ADDW

Il pilastro giuridico di questo passaggio è il Regolamento (UE) 2019/2144, noto come General Safety Regulation o GSR2, che ridefinisce i requisiti di omologazione dei veicoli in funzione della sicurezza generale e della protezione degli utenti vulnerabili della strada. La norma stabilisce che i veicoli delle categorie M e N, quindi dalla classica vettura privata al veicolo commerciale, debbano essere equipaggiati con sistemi avanzati di avviso di distrazione del conducente, con obbligo per i nuovi tipi dal 7 luglio 2024 e per tutte le nuove immatricolazioni dal 7 luglio 2026.

L’Advanced Driver Distraction Warning viene definito come “un sistema che aiuta il conducente a continuare a prestare attenzione alla situazione del traffico e lo avverte quando è distratto”, una formulazione che sembra neutra, ma che in pratica richiede una valutazione continua del livello di attenzione visiva del guidatore. Per tradurre questa definizione in specifiche tecniche la Commissione ha adottato il Regolamento Delegato (UE) 2023/2590, che dettaglia procedure di prova e requisiti hardware e software, codificando il salto qualitativo: non si tratta più solo di sensori sul volante o algoritmi che interpretano la traiettoria dell’auto, ma di sistemi di eye tracking basati su telecamere ad infrarossi montate sul piantone dello sterzo, sul cruscotto o vicino allo specchietto interno.

La stessa Commissione europea, in una nota divulgativa in inglese intitolata “Safer cars, safer roads: New rules take effect”, inserisce gli advanced driver distraction warning tra i “life-saving systems” obbligatori su tutte le nuove passenger cars e vans, al pari della frenata automatica avanzata e dei sistemi di rilevamento dei pedoni. In termini di narrazione istituzionale, l’ADDW viene quindi presentato come un tassello necessario di una più ampia strategia per ridurre drasticamente gli incidenti legati alla distrazione, soprattutto l’uso dello smartphone alla guida.

Come funziona tecnicamente un sistema ADDW

Sul piano tecnico l’ADDW è progettato per monitorare la direzione dello sguardo del conducente, la posizione della testa e in generale il campo visivo, identificando quando l’attenzione si sposta troppo a lungo lontano dalla strada. Per farlo, la regolamentazione europea definisce una “distracted vision area”, una zona visiva verso il basso che include tipicamente grembo, tunnel centrale, area del telefono, zona del passeggero anteriore e alcune aree del cruscotto non direttamente legate alla guida.

Secondo le specifiche tecniche illustrate da analisi come quella di InterRegs e da documenti di supporto pubblicati dall’Ufficio delle Pubblicazioni dell’UE, il sistema deve attivarsi automaticamente a velocità superiori a 20 km/h, funzionare sia di giorno sia di notte e mantenere le sue prestazioni in diverse condizioni di illuminazione. La logica è quella di misurare il tempo di permanenza dello sguardo in questa zona “distratta”: tra 20 e 50 km/h il sistema deve emettere un avviso se lo sguardo resta fisso nell’area definita per più di 6 secondi, mentre oltre i 50 km/h la soglia si riduce a 3,5 secondi.

Quando la distrazione viene rilevata, l’ADDW deve generare un avviso visivo, accompagnato da un segnale acustico e/o aptico, con la possibilità di intensificare l’allarme finché il conducente non riprende a guardare la strada. Dal punto di vista hardware il cuore del sistema è una telecamera, spesso ad infrarossi per operare anche al buio, collegata a un’unità elettronica che esegue algoritmi di computer vision e intelligenza artificiale, addestrati per riconoscere il volto, la direzione degli occhi, l’orientamento del capo e talvolta anche la frequenza di ammiccamento.

Questo tipo di tecnologia, già utilizzata nei sistemi di driver monitoring di fascia alta e nei veicoli semi autonomi, viene ora generalizzata: da optional di lusso diventa una dotazione standard obbligatoria, con un impatto potenzialmente enorme sul parco circolante nei prossimi anni.

Sicurezza stradale contro libertà personale: il nodo privacy

Se sul fronte della sicurezza la logica appare chiara, è sul piano della protezione dei dati e della sorveglianza che la partita si fa più opaca. Le norme tecniche europee, così come diversi report commissionati dalla stessa UE, insistono sul fatto che i sistemi ADDW devono essere progettati secondo i principi di data protection by design and by default, limitando al massimo la raccolta e il trattamento di dati personali.

Alcune analisi in lingua inglese, come il rapporto “Technical support to assess the upgrades necessary to the advanced driver distraction warning systems” e articoli tecnici dedicati, sottolineano che i dati devono essere elaborati localmente nel veicolo, in tempo reale, e non devono essere conservati né trasmessi a terzi, salvo esigenze strettamente tecniche documentate. L’idea è che l’ADDW debba limitarsi a produrre un segnale binario di “distrazione sì/no”, senza costruire uno storico o un profilo di guida del singolo individuo.

Il tema si intreccia direttamente con il GDPR. In una lettera dell’European Data Protection Board dedicata proprio alle dashcam e alle in car cameras, viene ricordato che chi tratta dati video a bordo veicolo deve valutare attentamente il proprio ruolo ai sensi del GDPR, applicare i principi di minimizzazione e trasparenza e garantire i diritti degli interessati. Nel momento in cui una telecamera interna inizia a riprendere il volto del conducente, ci si muove inevitabilmente in uno spazio dove entrano in gioco dati biometrici e potenzialmente sensibili, anche se la finalità dichiarata è la sola sicurezza stradale.

La Commissione, nei documenti pubblici, insiste sul fatto che i sistemi obbligatori non devono essere usati per il riconoscimento facciale ai fini di identificazione, e che l’elaborazione deve avvenire on board. Tuttavia, in assenza di un controllo diretto da parte dell’utente sul codice che gira all’interno del veicolo, la questione si sposta su un livello di fiducia e di auditing: quanto è realisticamente possibile verificare che la telecamera faccia solo ciò che la normativa consente e niente di più.

Possiamo davvero controllare cosa fa la telecamera con i nostri dati?

Il primo livello di controllo è quello normativo e documentale. Il Regolamento Delegato (UE) 2023/2590 richiede ai costruttori di fornire un pacchetto dettagliato di documentazione tecnica sull’ADDW, compresi gli input utilizzati dal sistema, le metriche adottate per misurare la distrazione, le limitazioni del sistema e i risultati dei test condotti con guidatori reali. Questa documentazione viene valutata dai servizi tecnici e dalle autorità di omologazione, che devono verificare la conformità del sistema alle specifiche europee.

Tuttavia, proprio le parti più sensibili dell’algoritmo, come la lista delle metriche secondarie e alcuni dettagli interni, non vengono trasmesse integralmente alle autorità, per proteggere il know how industriale. Ne risulta una situazione ambivalente: l’UE chiede trasparenza funzionale ma tutela al tempo stesso l’opacità commerciale dei sistemi, lasciando il codice e molte scelte algoritmiche sostanzialmente inaccessibili al pubblico.

Sul piano pratico, per l’utente finale, il controllo si riduce alla possibilità di leggere l’informativa privacy del costruttore, verificare quali opzioni siano disponibili nel menu del veicolo, eventualmente disattivare o limitare alcune funzionalità e, nei casi estremi, rivolgersi alle autorità di protezione dei dati se sospetta un uso improprio. Alcuni produttori, secondo gli osservatori di settore, stanno già introducendo dashboard di impostazioni che consentono di vedere quali sistemi di assistenza sono attivi, quali dati vengono utilizzati e per quali funzioni, ma il livello di granularità offerto varia da marchio a marchio.

Un ulteriore livello di controllo potrebbe venire da audit indipendenti, condotti da laboratori o enti terzi, che testano i sistemi con strumenti propri per verificare se, ad esempio, il flusso video resta confinato all’unità di controllo o se vengono generate e memorizzate immagini o estratti dati riconducibili al volto del conducente. Ad oggi però non esiste un meccanismo standardizzato a livello UE che consenta ai cittadini di ottenere una certificazione indipendente e leggibile sul comportamento effettivo della telecamera a bordo del proprio veicolo, e il dibattito su questo punto appare ancora in evoluzione.

Era davvero necessario rendere obbligatoria la telecamera in auto?

La domanda se questo passaggio fosse davvero necessario merita di essere affrontata su più piani. Dal punto di vista della sicurezza, l’UE si muove sulla base di dati che mostrano la distrazione come una delle cause principali di incidenti gravi, con l’uso dello smartphone al volante tra i comportamenti più diffusi e difficili da contrastare con i soli controlli su strada. In questo senso, i sistemi di monitoraggio dell’attenzione promettono di offrire una contromisura continua, capace di intervenire proprio nei momenti in cui il conducente abbassa lo sguardo per leggere un messaggio o controllare un’app.

D’altra parte, l’evoluzione normativa mostra anche una progressione graduale. Prima sono arrivati i sistemi di avviso di sonnolenza e attenzione del conducente basati su segnali indiretti, come il movimento del volante o la traiettoria del veicolo, poi gli ADAS sempre più invasivi, dalla frenata automatica all’assistente di corsia, fino ad arrivare all’ADDW che entra letteralmente nel campo visivo e nel volto del guidatore. Per molti critici si tratta di un salto di qualità simbolico: la macchina non osserva più solo come guidiamo, ma guarda direttamente noi, nella nostra espressione e nel nostro comportamento fisico.

Alcuni commentatori parlano apertamente di “obbligo di telecamera in auto” e sottolineano che, pur con tutte le garanzie formali su elaborazione locale e non conservazione dei dati, si apre una finestra tecnologica che in futuro potrebbe essere sfruttata per funzioni ulteriori, come il profiling assicurativo, il pay per use basato sul comportamento o addirittura il controllo di conformità a determinate regole.

La normativa attuale non consente questi usi senza una base giuridica aggiuntiva e un consenso esplicito, ma la presenza fisica della telecamera e dell’infrastruttura algoritmica rende molto più semplice introdurre nuove funzionalità tramite aggiornamenti software.

La questione diventa quindi politica e culturale oltre che tecnica. La stessa strategia UE sulla sicurezza stradale punta a una “Vision Zero” di morti sulle strade, e in questo quadro l’ADDW viene giustificato come uno strumento necessario, quasi inevitabile, per contrastare la distrazione digitale. Il prezzo, tuttavia, è l’accettazione di una nuova normalità in cui l’abitacolo non è più uno spazio pienamente privato, ma un ambiente dove la nostra attenzione, il nostro volto e i nostri micro movimenti vengono continuamente misurati e valutati da un sistema automatizzato.

Verso quale equilibrio tra sicurezza e controllo

Guardando alle fonti ufficiali e alla migliore letteratura tecnica in lingua inglese emerge un quadro complesso. Da un lato, l’obbligo di ADDW dal 2026 è sostenuto da una narrativa forte di prevenzione degli incidenti e supportato da studi che mostrano l’efficacia dei sistemi di monitoraggio della distrazione nel ridurre i rischi, soprattutto sulle lunghe percorrenze e nel traffico autostradale. Dall’altro, la combinazione di telecamere interne, algoritmi di analisi del volto e opacità commerciale dei software alimenta un legittimo timore di derive verso modelli di sorveglianza più pervasivi, difficili da controllare dal basso.

Molto dipenderà da come l’Unione Europea e le autorità nazionali sapranno tradurre in pratica i principi già presenti nei testi: minimizzazione del dato, elaborazione locale, divieto di riconoscimento facciale, audit indipendenti sui sistemi e possibilità per gli utenti di capire, almeno a livello funzionale, cosa accade alle immagini catturate dall’abitacolo. Per il momento l’ADDW rappresenta un caso emblematico della direzione intrapresa dalla regolazione europea: la sicurezza viene potenziata attraverso un’ulteriore integrazione tra corpo, macchina e algoritmi, in un equilibrio sempre più delicato tra tutela della vita e protezione della sfera privata.

In questo scenario, la domanda su “quanto fosse necessario” l’obbligo della telecamera non ha una sola risposta, ma obbliga a riconoscere che la frontiera tra assistenza alla guida e sorveglianza digitale si è spostata ancora un passo più in là, e che la capacità di monitorare ciò che i sistemi fanno davvero con i nostri dati diventa non solo un tema tecnico, ma un terreno cruciale di discussione democratica.

L’opinione

di Alessandro Trizio
Le norme che si stanno accavallando, dalla chat control al controllo dell’attenzione alla guida fino a molti altri ambiti, vanno tutte in una sola direzione: il monitoraggio completo e senza possibilità di scelta del cittadino. Salvare vite è una nobile causa, ma tutto questo si sta trasformando in un controllo totale senza possibilità di verifica diretta da parte nostra, senza sapere effettivamente, in questo caso, cosa stia registrando la telecamera. Si continua a invadere la libertà personale e a pensare sempre al cittadino come a un bambino di pochi mesi, che non sa gestirsi né gestire alcunché da solo, ma che ha bisogno del “padre padrone” Europa. È ora che l’Europa smetta di voler guidare ogni aspetto della nostra vita e inizi ad aiutarci a vivere meglio.