HomeAttualitàSiren Sounds Effects. App Android dai permessi esosi e senza privacy

Siren Sounds Effects. App Android dai permessi esosi e senza privacy

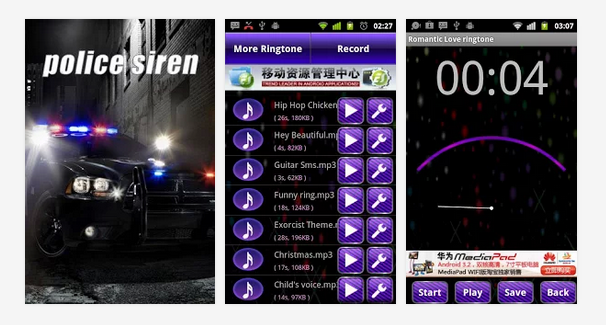
Siren Sounds Effect è un’applicazione di intrattenimento per Android, free e basata sui banner pubblicitari, che riproduce i suoni delle sirene della polizia, delle ambulanze, dei clacson e di molti altri tipi di allarme. Questi suoni possono essere utilizzati come suoneria del telefono, della sveglia o delle notifiche e applicati alla propria rubrica per personalizzare i toni associati a ogni contatto. L’utente può inoltre creare dei suoni personalizzati.

Alcuni permessi incoerenti

Un’applicazione semplice e intuitiva, che richiede però numerosi permessi, alcuni dei quali decisamente incoerenti con le funzioni dichiarate ufficialmente. Se la modifica dell’archivio USB, così come l’uso del microfono, è giustificata dalla possibilità di registrare ed eliminare suoni e l’autorizzazione a modificare la rubrica dalla funzione di associare un suono ad ogni contatto, inspiegabile è la richiesta di geolocalizzare il dispositivo. Conoscere la posizione dell’utente, sia quella approssimativa basata sul browser sia quella precisa basata sul GPS, non ha alcune implicazioni per le funzioni svolte dall’app.

Inoltre, Siren Slunds Effect richiede la lettura dell’identità del telefono, un codice univoco che identifica il nostro dispositivo e che permette di tracciarlo in qualsiasi momento. La lettura dell’identità del telefono può essere richiesta dagli sviluppatori per tenere sotto controllo la pirateria, ma è anche un dato molto importante e usato per le indagini di marketing. Insieme alla richiesta di localizzare il nostro device, poi, diventa un elemento decisamente fruttuoso per studiare le nostre abitudini di navigazione e inviarci pubblicità mirata.

Nessuna Privacy Policy

Oltre all’inutilità, rispetto alle funzioni dichiarate, di localizzare il nostro device e di leggerne l’ID, importante notare una carenza fondamentale: manca un qualsiasi link o riferimento alla privacy policy. Questo significa che non possiamo sapere cosa accadrà dei nostri dati, una volta raccolti dall’applicazione. Ad esempio, potrebbero essere ceduti o venduti a terzi, a nostra totale insaputa. Inoltre, se è lecito da parte dell’app chiedere l’accesso alla nostra rubrica, è impossibile però sapere se leggerà semplicemente o al contrario memorizzerà e conserverà per un tempo indefinito le informazioni sui nostri contatti.

La mancanza di un documento che tuteli la privacy dell’utente, spiegandogli come saranno usati i suoi dati, è già, a nostro avviso, un motivo più che sufficiente per non utilizzare quest’applicazione.

Permessi esosi e nessuna Privacy Policy. SCONSIGLIATA
Seguiamo questa storia: iscriviti a questo articolo. Riceverai aggiornamenti in tempo reale non appena vengono pubblicati
Alessandro Giusti
Alessandro Giustihttps://www.alground.com
Nella redazione di Alground dal 2010, Alessandro è attivo nel campo della sicurezza e della privacy nei social network, e in un tutte le tematiche riguardanti il mondo mobile e dei diritti sul web.
Altri articoli

TI POSSONO INTERESSARE

Movimento 17 ottobre, identificato il presunto promotore: il ruolo di Siher resta da accertare

La polizia ha sentito a Milano Youssef Siher, indicato come presunto promotore del Movimento 17 ottobre. Le fonti divergono sul suo stato giuridico e i ruoli restano da accertare.

Primarie a febbraio, la proposta di Franceschini: sfida a due e programma entro novembre

Franceschini propone primarie del centrosinistra entro l’inizio di febbraio, a turno unico, tra Schlein e Conte. Majorino si candida a Milano: cosa è deciso e cosa no.

Manovra 2027 e utili Eni: il vertice sul taglio Irpef e l’attacco di Avs sull’energia

Dopo il vertice di maggioranza sulla manovra 2027, Eni annuncia utili in forte crescita. Avs accusa il governo; restano aperte le coperture per Irpef e giovani.

Raid russi su Kyiv dopo il vertice Witkoff-Putin: il negoziato riparte, la guerra no

Poche ore dopo l'incontro tra Putin e l'inviato Witkoff, droni e missili russi su Kyiv. Il Cremlino accetta di riaprire i colloqui a tre dopo il 10 novembre, mentre il diesel russo e lo Starlink rallentato dividono Washington, Kyiv e l'Europa.

PHP2Shell, due falle critiche in PHP: milioni di attacchi e portali pubblici spenti

Il 21 ottobre PHP ha corretto due vulnerabilità critiche che consentono di prendere il controllo dei server. Gli attacchi sono saliti a milioni in poche ore e diversi governi hanno spento i portali. La falla è stata trovata con l'intelligenza artificiale.

Attacco all’aeroporto di Dammam, gli Usa ritirano il personale dall’Arabia Saudita

Due morti nell'attacco all'aeroporto King Fahd di Dammam, mentre Washington ordina al personale non essenziale di lasciare l'Arabia Saudita. La guerra con gli Houthi ora minaccia anche l'oleodotto che permette a Riad di aggirare Hormuz.

Iran, Usa e Israele preparano nuovi raid dopo il voto di midterm

Il New York Times rivela piani americani e israeliani per colpire di nuovo l'Iran dopo il 3 novembre. I Pasdaran rivendicano sette navi colpite nel Golfo e minacciano le basi Usa, mentre le scorte di petrolio iraniano in mare sono finite.

Il laser anti-drone dell’Esercito USA: primi reparti operativi nel 2028

L'Esercito statunitense ha scelto il laser LOCUST X3 di AeroVironment: il primo reparto sarà operativo all'inizio del 2028. Cosa sappiamo del sistema e quali dati mancano ancora.

Pakistan, il test del missile Fatah-2 a gittata estesa senza la gittata

L'esercito pakistano ha provato il Fatah-2 a gittata estesa e lo definisce ipersonico. Ma non ha detto quanto lontano arriva, e l'etichetta di ipersonico da sola dice poco.